I controlli guardano, non toccano: sono tutti in sola lettura. Quando trovano qualcosa scrivono un allarme (da guardare subito) o una nota (da sapere), e gli allarmi nuovi arrivano anche come notifica, se è configurata.
Quando
| Controllo | Quando | Cosa guarda |
|---|---|---|
| Completo | Ogni notte alle 06:30 | Tutto, per tutti i siti e per il server. |
| Orario | Ogni ora, alle :20 | Amministratori, mu-plugin, database, file cambiati dall’ultima impronta, e le verifiche leggere del server. Avvisa una volta sola per ogni allarme nuovo. |
| A richiesta | Scheda → Integrità → Controlla ora | Il controllo completo di un sito. Anche i lettori possono lanciarlo. |
| A richiesta | Sicurezza → Server → Controlla ora il server | Il controllo completo del server. Anche i lettori possono lanciarlo. |
Cosa fa scattare un allarme
| Dove | Allarme |
|---|---|
| Codice | Un sito bloccato ha file diversi dall’impronta approvata. |
| Il core di WordPress o un plugin non corrisponde ai checksum ufficiali. | |
| Ci sono file PHP negli upload o nelle altre cartelle scrivibili (tranne la cache di WPML e i dati di Wordfence, riconosciuti). | |
| I mu-plugin sono cambiati. | |
| File o righe tipici del malware di agosto. | |
| Database | Amministratori nuovi. |
| Application password nuove. | |
| Un ruolo o un utente con capacità da amministratore senza esserlo. | |
| Indirizzo del sito cambiato, registrazione aperta con un ruolo alto. | |
| Hook di wp-cron e opzioni lasciate dal malware, voci strane tra i plugin attivi. Le opzioni del malware non si accettano mai come riferimento: si tolgono. | |
| Script nuovi o cambiati nei contenuti: articoli, opzioni, pagine di Elementor. | |
| Software | Vulnerabilità note, plugin chiusi su wordpress.org per sicurezza (vedi Vulnerabilità note). |
| Server | Utenti, chiavi SSH, sudo, porte, servizi, cron, container, file SUID o file dei pacchetti diversi dal riferimento approvato (vedi I controlli del server). |
| Nessun backup riuscito nelle ultime 36 ore. | |
| Disco quasi pieno, un servizio fermo. | |
| Un certificato che scade entro 14 giorni. | |
| Connessioni in uscita bloccate dal firewall (un sito che prova a chiamare fuori). |
Accettare un cambiamento voluto
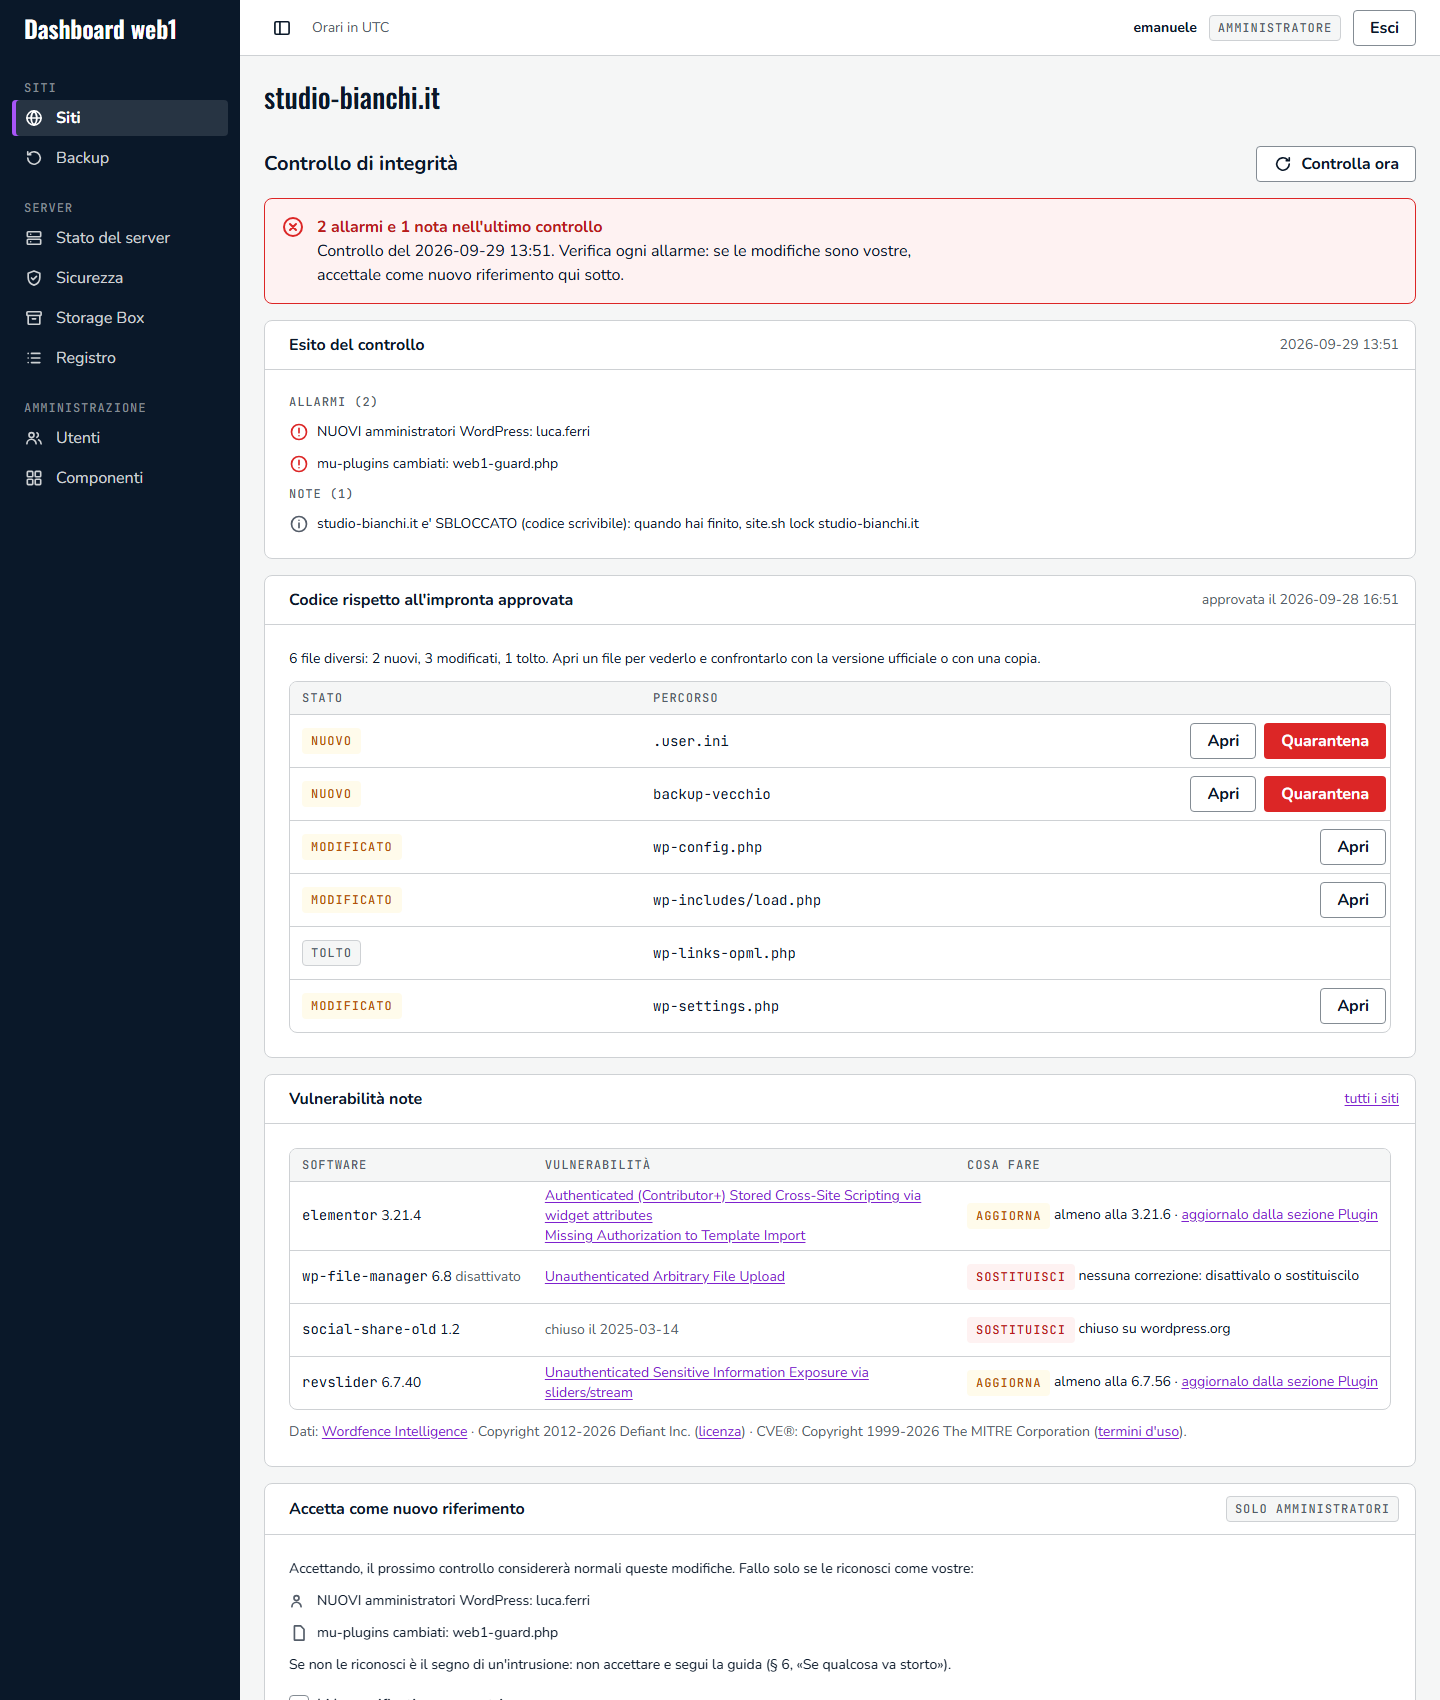
Se l’allarme descrive una cosa vostra (un amministratore creato da voi, uno script di tracciamento aggiunto apposta), un amministratore della dashboard può premere Accetta come nuovo riferimento nella sezione Integrità. Prima di accettare, conferma di aver guardato. Il pulsante non c’è quando tra gli allarmi ci sono file cambiati in un sito bloccato: quelli si guardano nel visore e si approvano ribloccando.
Se non è una cosa vostra
Allora non si accetta: si rimedia. Un file nuovo va in quarantena, un file del core o di un plugin si rimette da wordpress.org, il resto da una copia; se i file cambiati sono tanti si ricostruisce tutto il codice, e dopo un’intrusione si cambiano i segreti. Vedi Rimedi.
La pagina Sicurezza
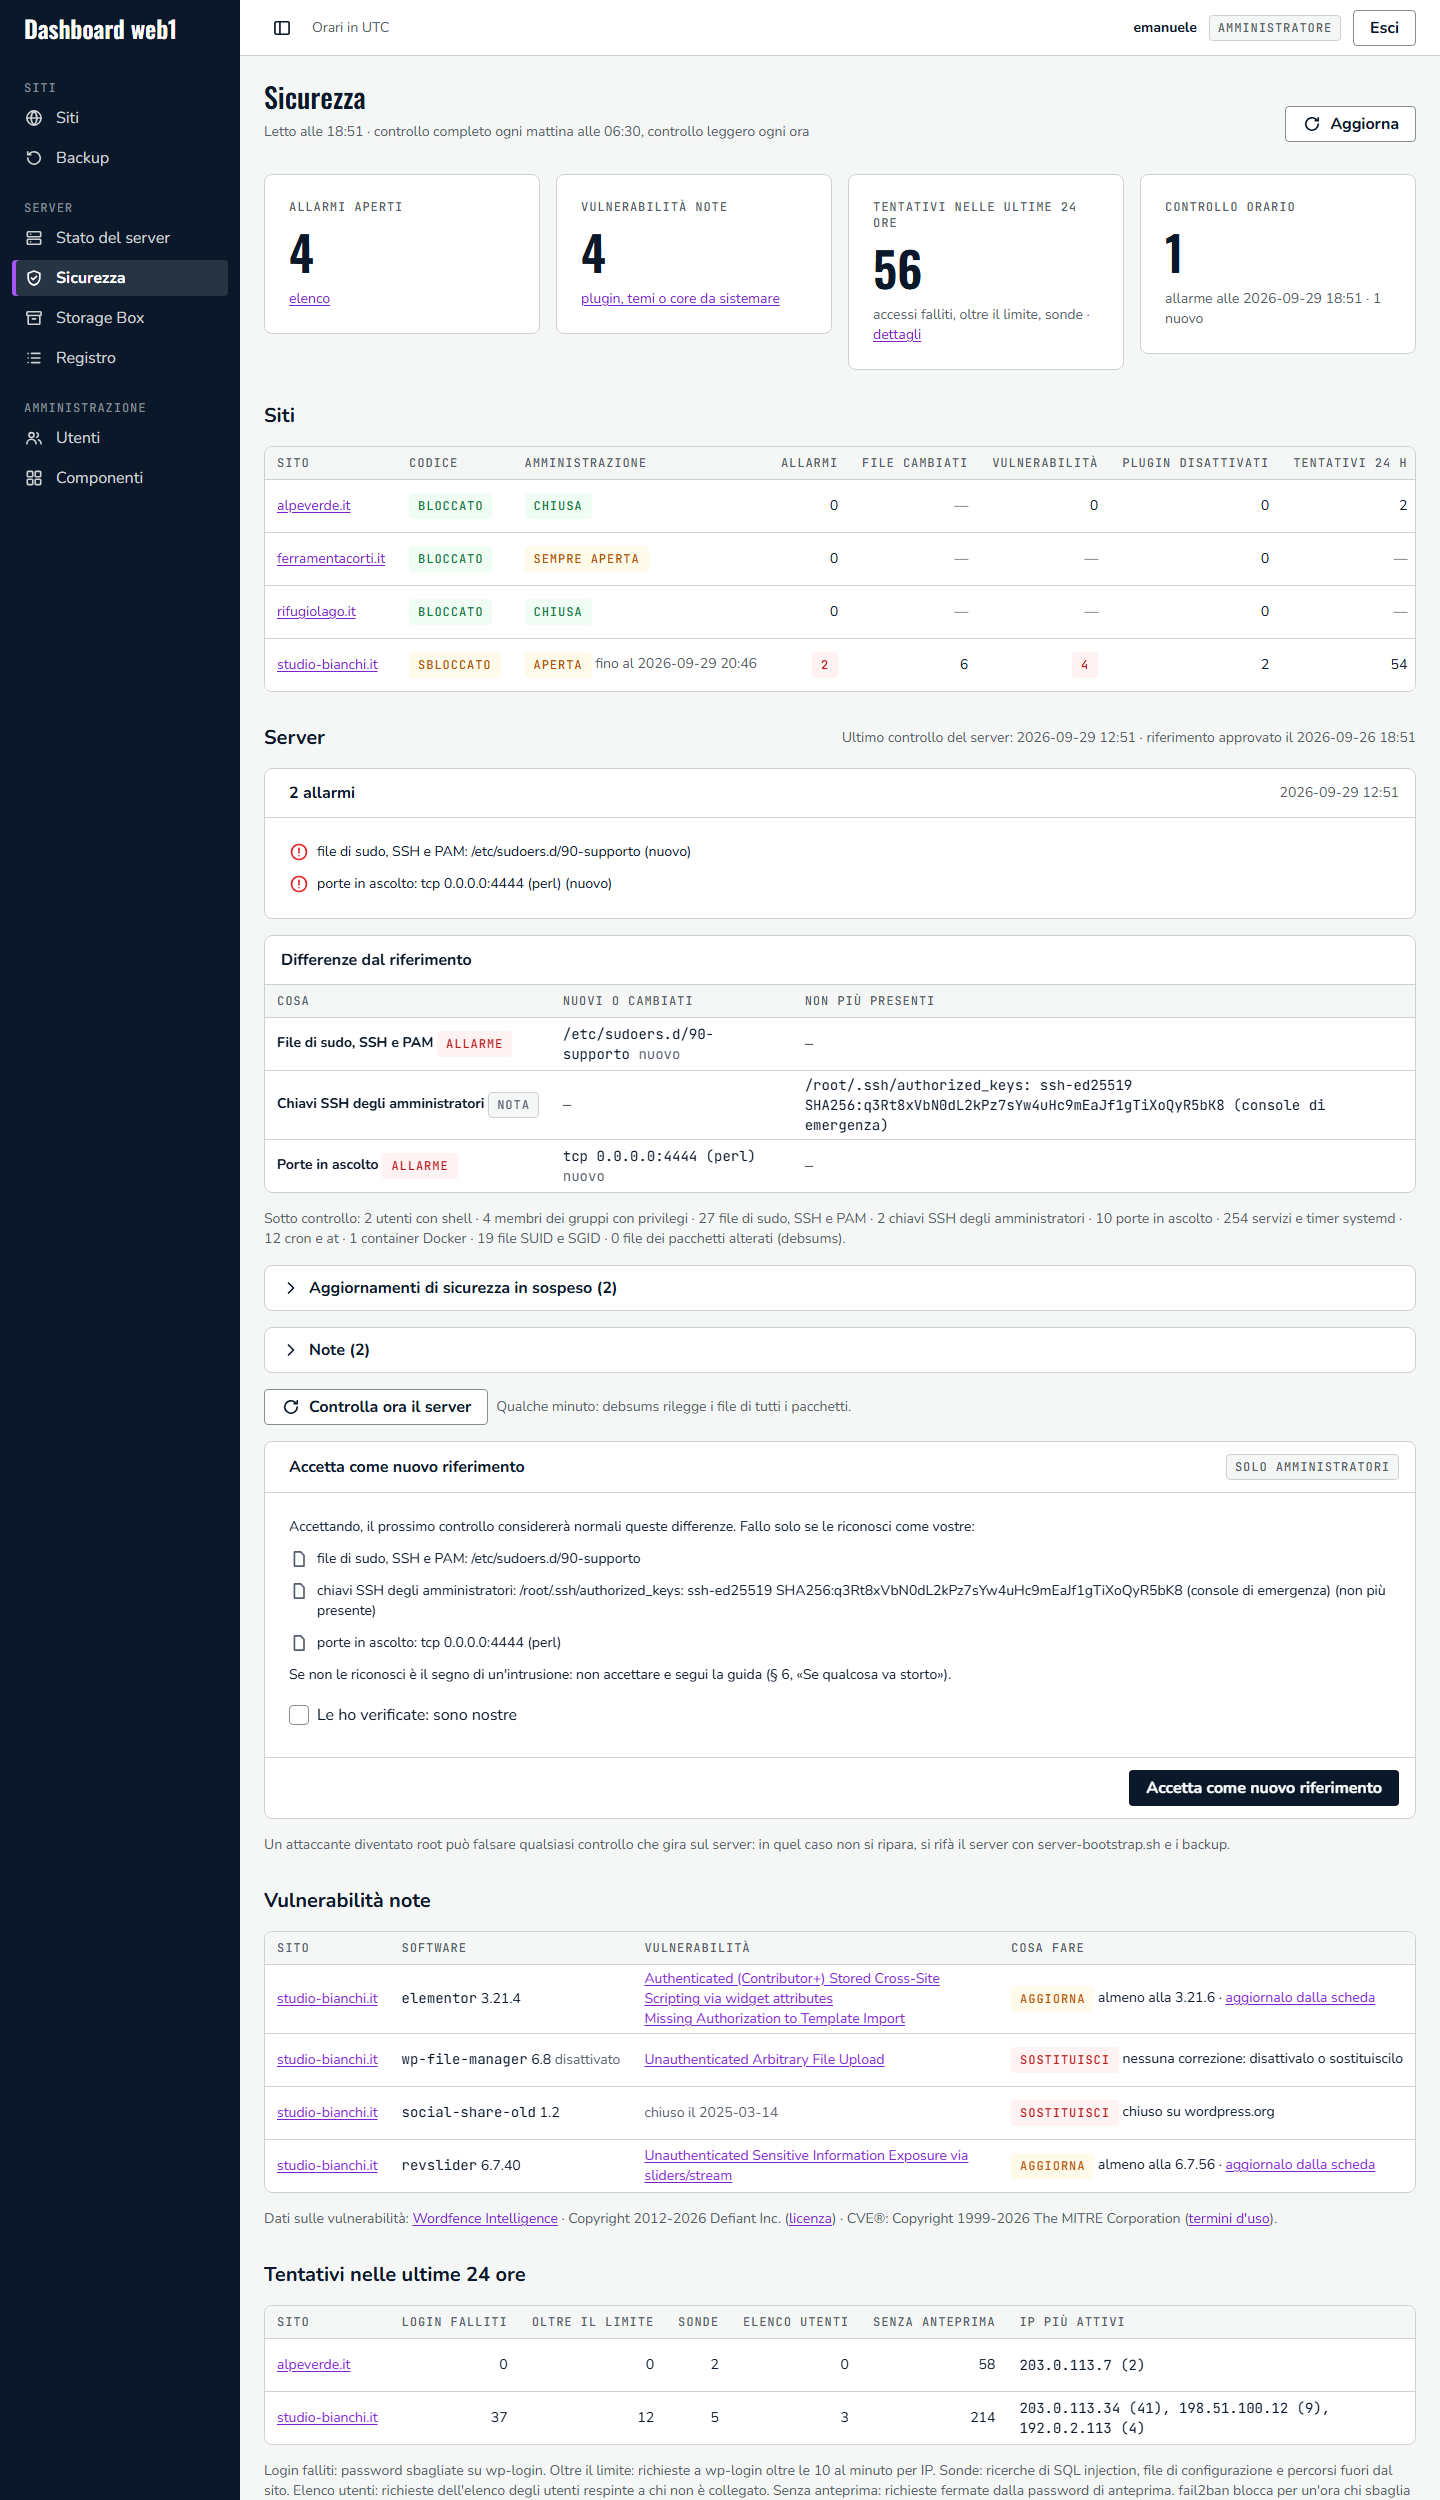
Server → Sicurezza mette insieme tutti i siti e il server: allarmi, file cambiati, vulnerabilità, plugin disattivati, tentativi delle ultime 24 ore, stato dell’amministrazione e l’esito del controllo orario. È il posto da cui partire quando arriva una notifica.
Da shell
integrity-check.sh --site esempio.it
integrity-check.sh --report --site esempio.it
integrity-check.sh --site esempio.it --baseline
integrity-check.sh --system