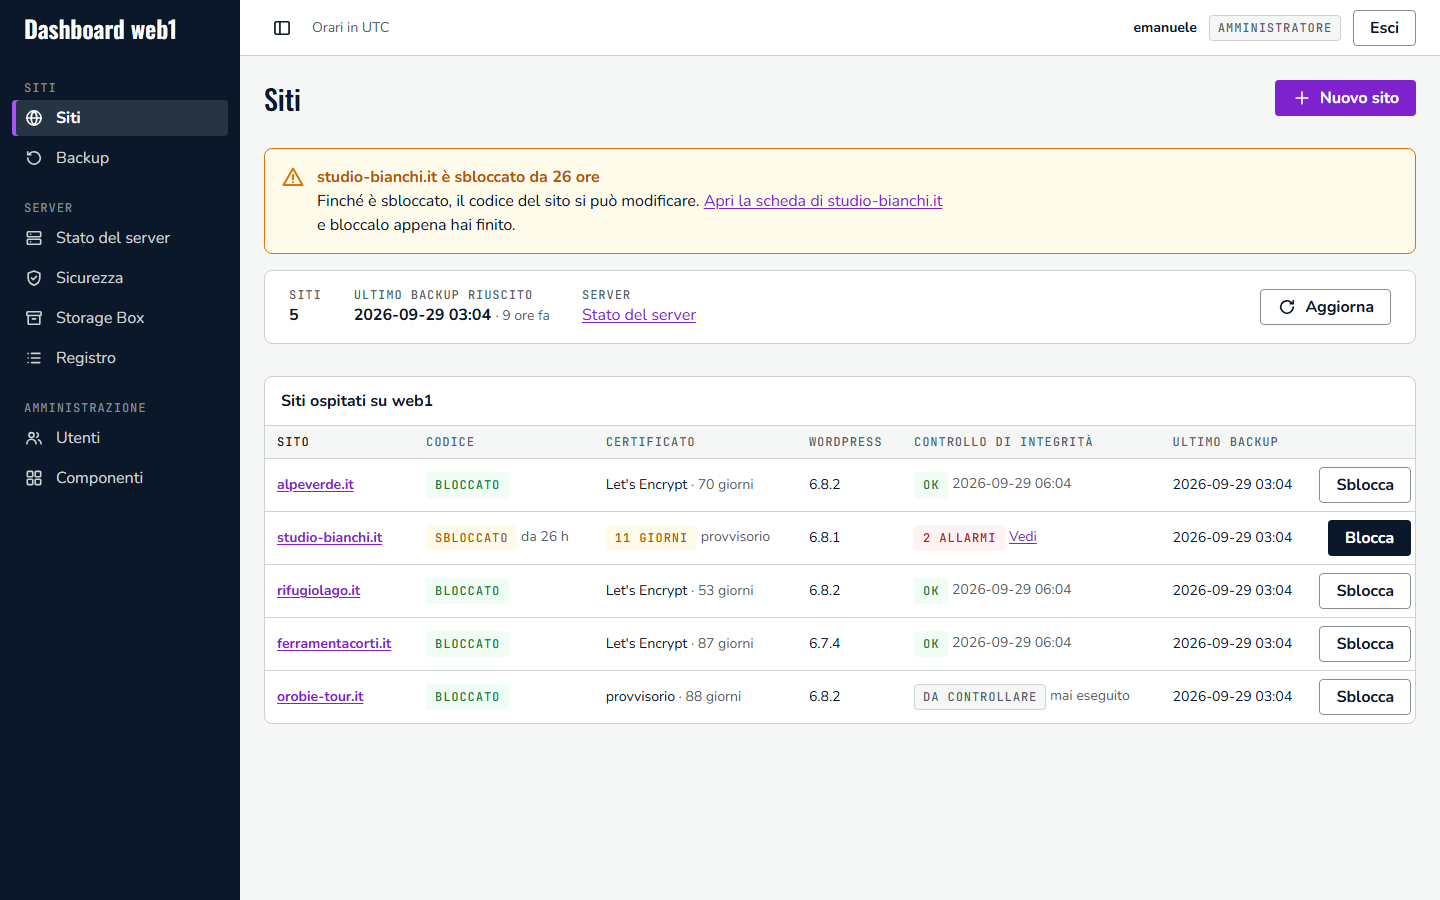
La dashboard web1 è il pannello con cui si gestiscono i siti WordPress del server web1 (Hetzner, Debian 13). È nata dopo l’incidente di agosto 2026, quando un malware ha compromesso tutti i siti WordPress del vecchio server: invece di un pannello generico come Plesk, web1 usa pochi script scritti per questo server e una dashboard che li comanda.
Cosa fa
- Siti: crearne uno nuovo con WordPress già installato, ripristinarne uno dalla migrazione o da una copia, cambiargli dominio, chiedere il certificato.
- Codice: bloccarlo e sbloccarlo, sfogliarlo in sola lettura e confrontarlo con l’originale di wordpress.org.
- Plugin e temi: aggiornarli, disattivarli ed eliminarli, cercarli e installarli da wordpress.org, caricare quelli a pagamento.
- Accessi: chiavi SFTP per gli sviluppatori, password di anteprima, password degli amministratori di WordPress, amministrazione aperta solo quando serve.
- Backup: il notturno cifrato e le copie del singolo sito, con il ripristino di tutto, del solo database o dei soli file.
- Sicurezza: allarmi, vulnerabilità note, file cambiati, tentativi di attacco, controllo ogni ora, e il server confrontato con un riferimento approvato.
- Server: spazio, servizi, Storage Box, registro di tutte le operazioni.
- Produzione (in costruzione): i server dei clienti su cui vanno i siti finiti, e la cassaforte con le loro credenziali.
Cosa non fa, di proposito
- Nessun editor di codice. Se qualcuno rubasse l’accesso alla dashboard, un editor gli permetterebbe di mettere codice in tutti i siti. Il codice si guarda, non si modifica: le modifiche vere passano da SFTP, con il sito sbloccato.
- Nessuna cancellazione definitiva. Siti, copie e utenti non si cancellano dal pannello: le cancellazioni le fa una persona, da shell, sapendo cosa sta facendo. Anche un plugin o un tema eliminato resta in una cartella di root, recuperabile.
- Nessun comando libero. Il pannello non esegue comandi: chiede all’agente una delle operazioni di un elenco chiuso, ognuna con i suoi controlli.
Le regole che la guidano
- Prima si verifica, poi si interviene. I controlli sono in sola lettura; i rimedi rimettono copie buone e non «correggono» file infetti.
- Il codice dei siti non gira mai come root. Anche wp-cli gira come utente del sito, senza caricare plugin e temi.
- Le password si vedono una volta sola. Nessuna viene salvata dal pannello o scritta nel registro.
- Ogni operazione lascia traccia. Chi, cosa, quando e con quale esito, nel registro.
- Ogni pulsante ha il suo comando. La pagina di ogni lavoro mostra il comando equivalente da shell: niente magia, tutto ripetibile.
Due ruoli
| Ruolo | Cosa può fare |
|---|---|
| Amministratore | Tutto: creare, ripristinare, bloccare e sbloccare, aggiornare, dare accessi, gestire utenti e Storage Box. |
| Lettore | Vede tutto e lancia le verifiche (controllo di integrità, controllo della Storage Box), ma non modifica niente. |
Prosegui con Accedere alla dashboard.