Le schermate vengono dalla dashboard vera, fatta girare con un server immaginario: siti come studio-bianchi.it o alpeverde.it e le loro password non esistono. Clicca un’immagine per vederla a tutta grandezza.
Siti
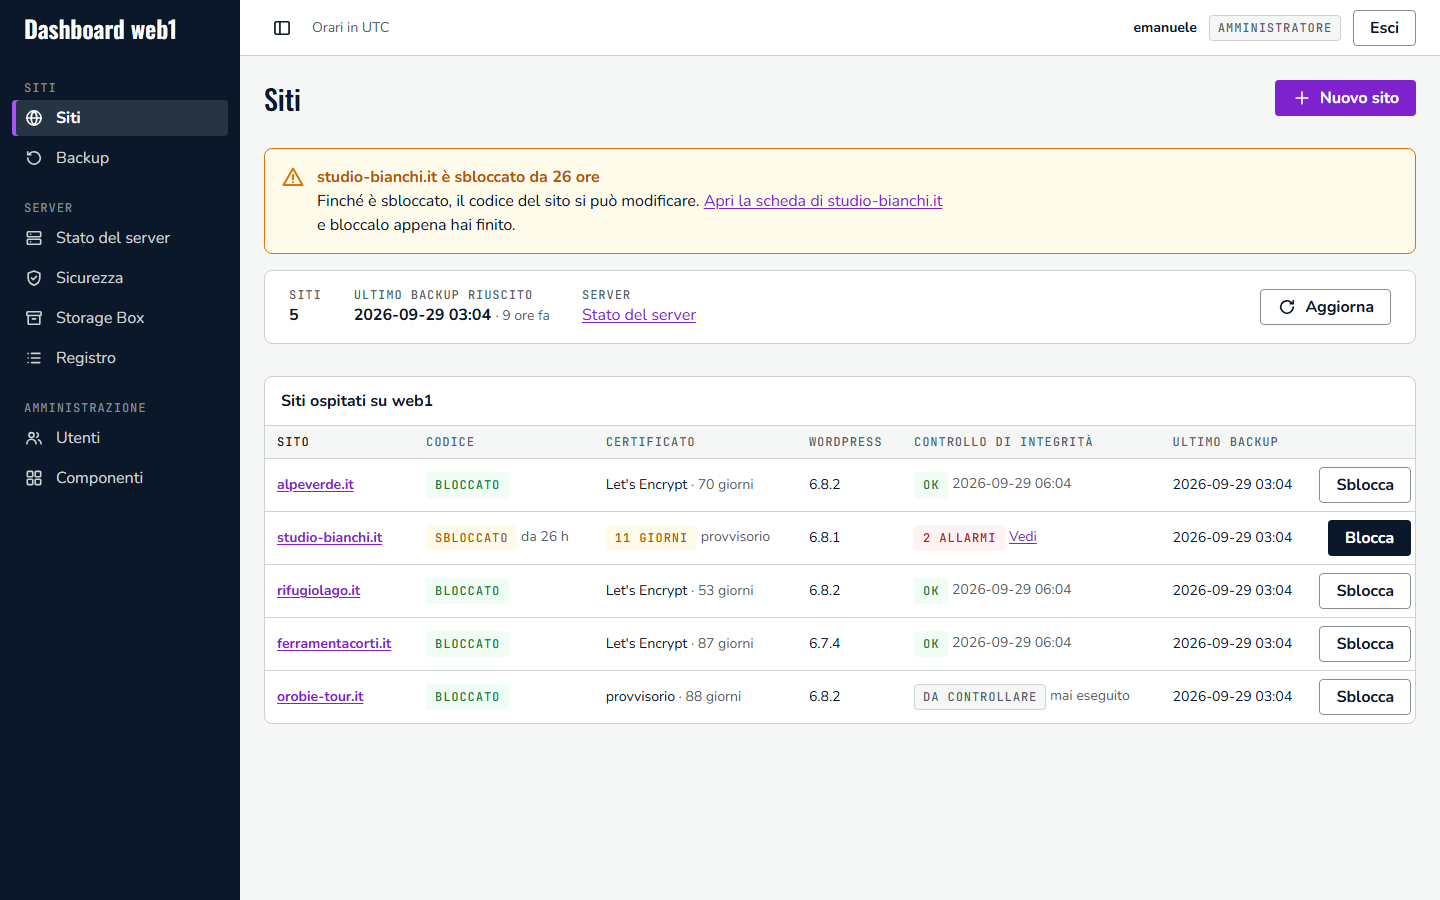
Siti. Per ogni sito: codice bloccato o sbloccato, certificato e scadenza, versione di WordPress, esito dell’ultimo controllo. In cima gli avvisi, per esempio un sito sbloccato da più di 24 ore.
La scheda di un sito
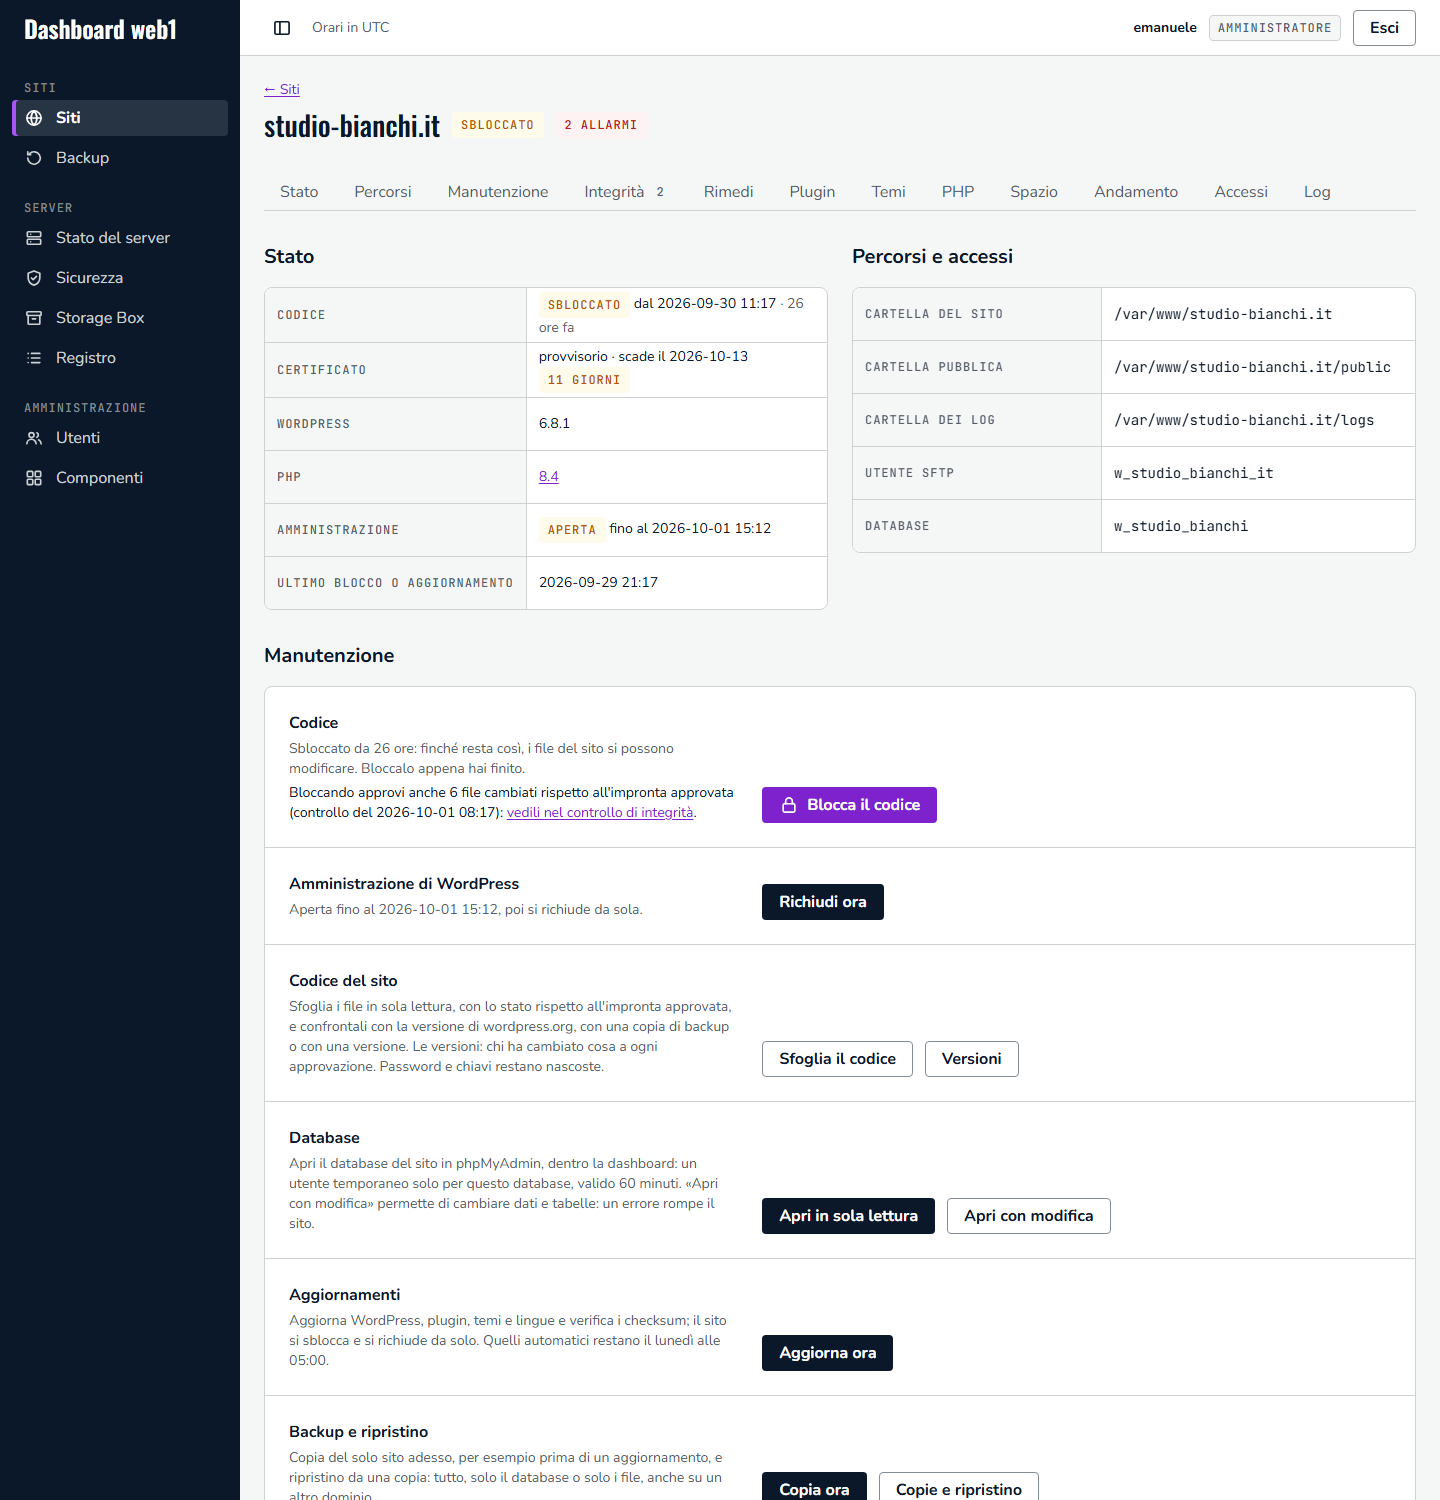
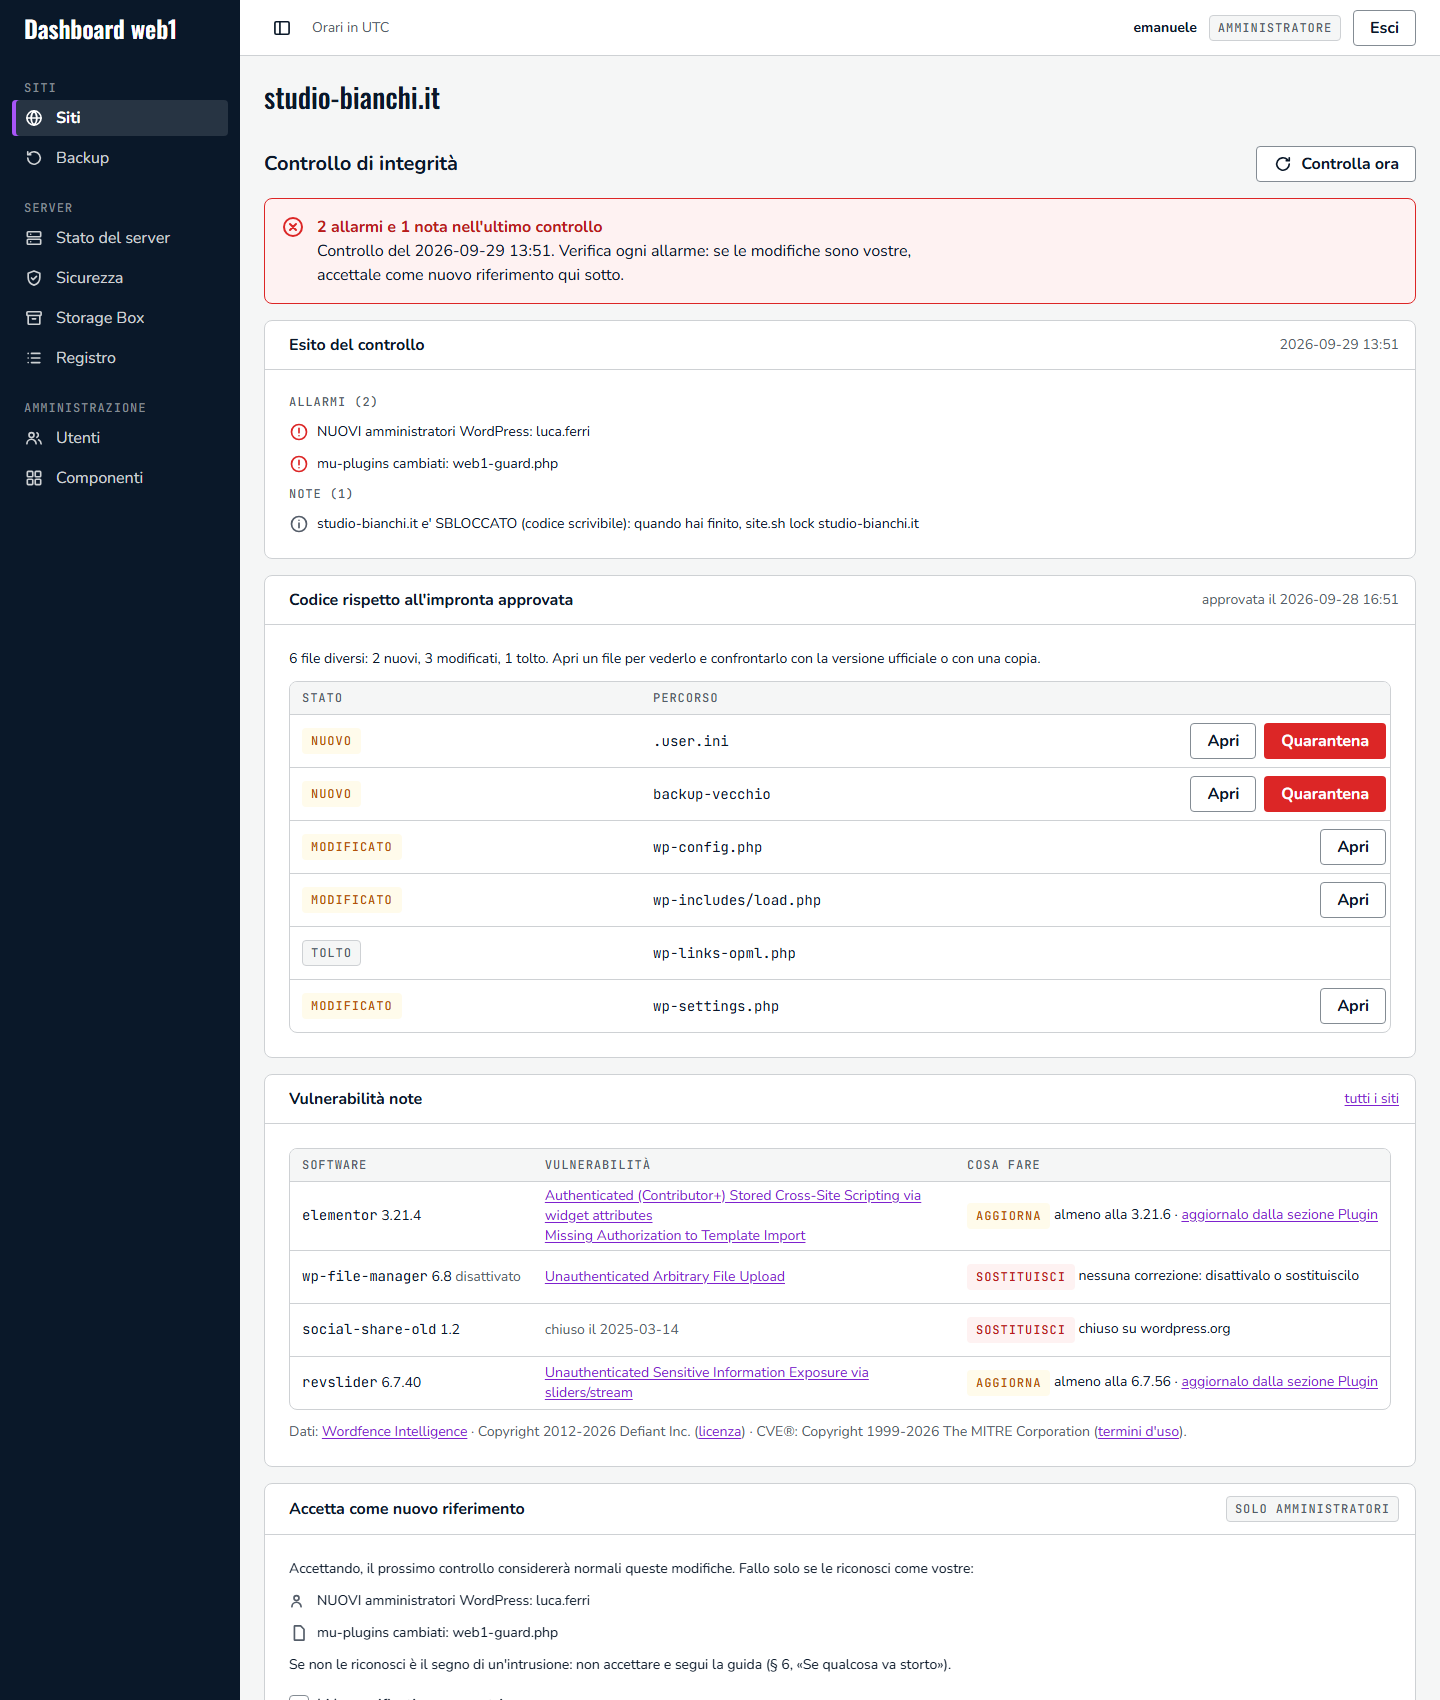
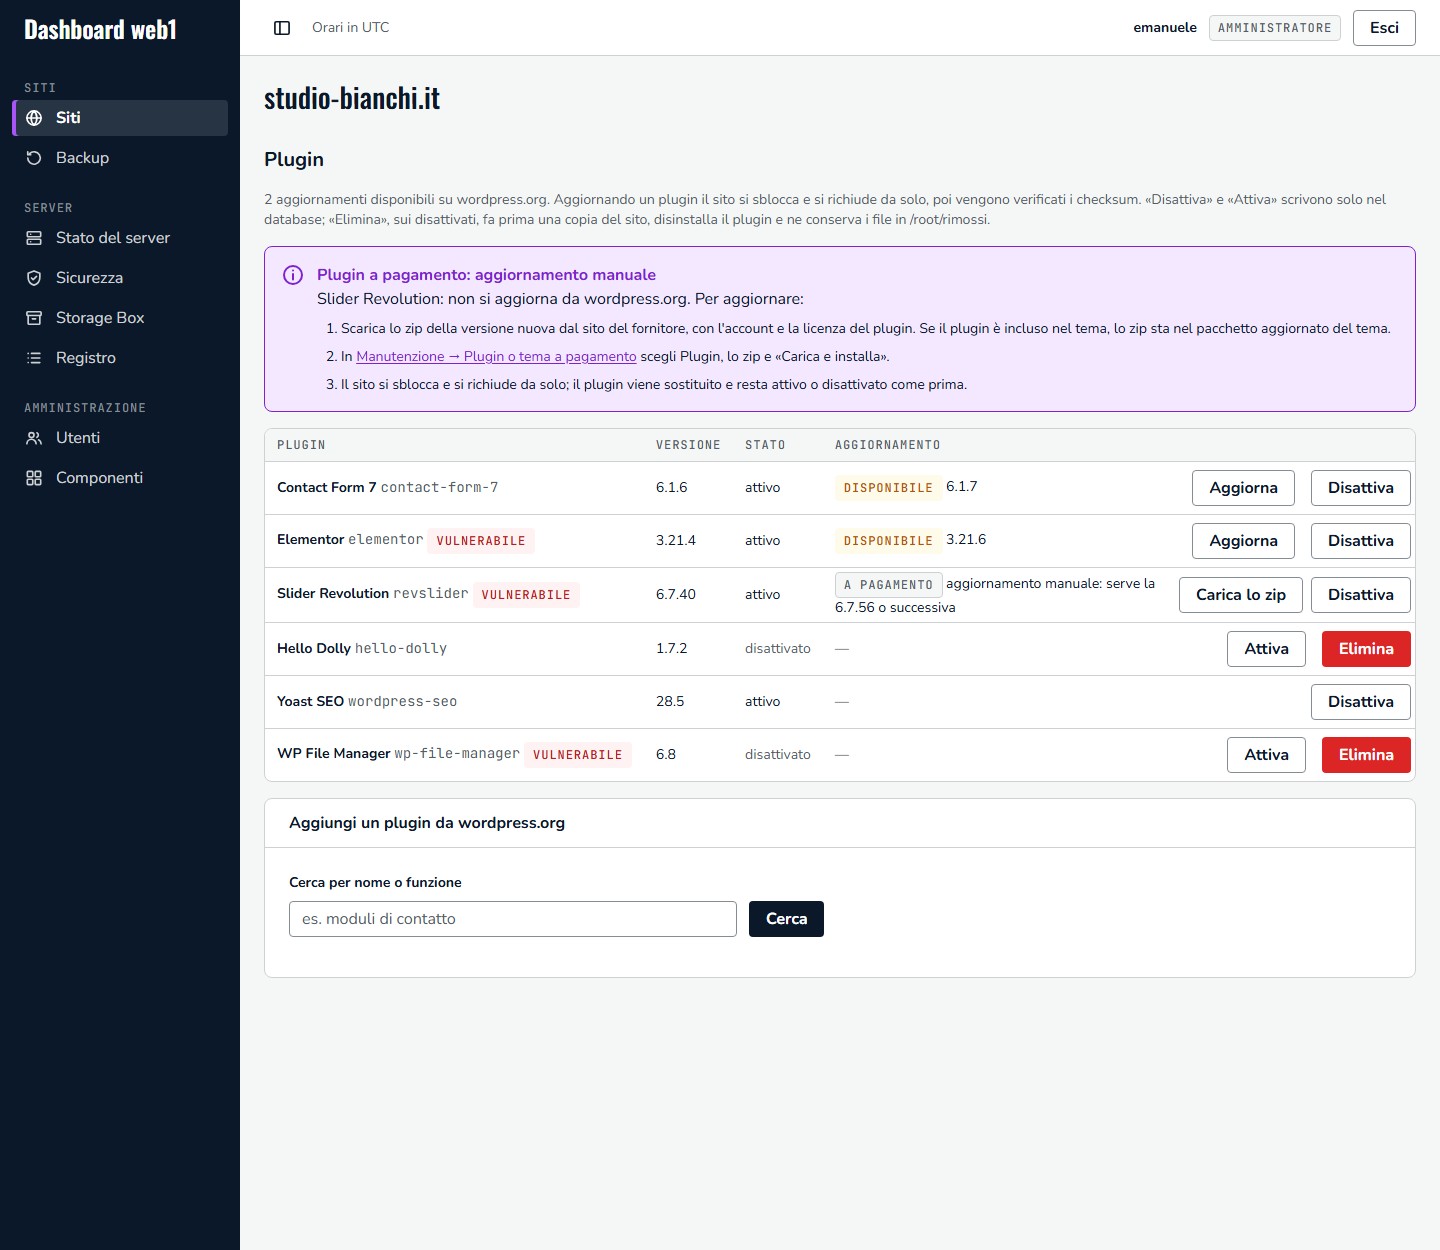
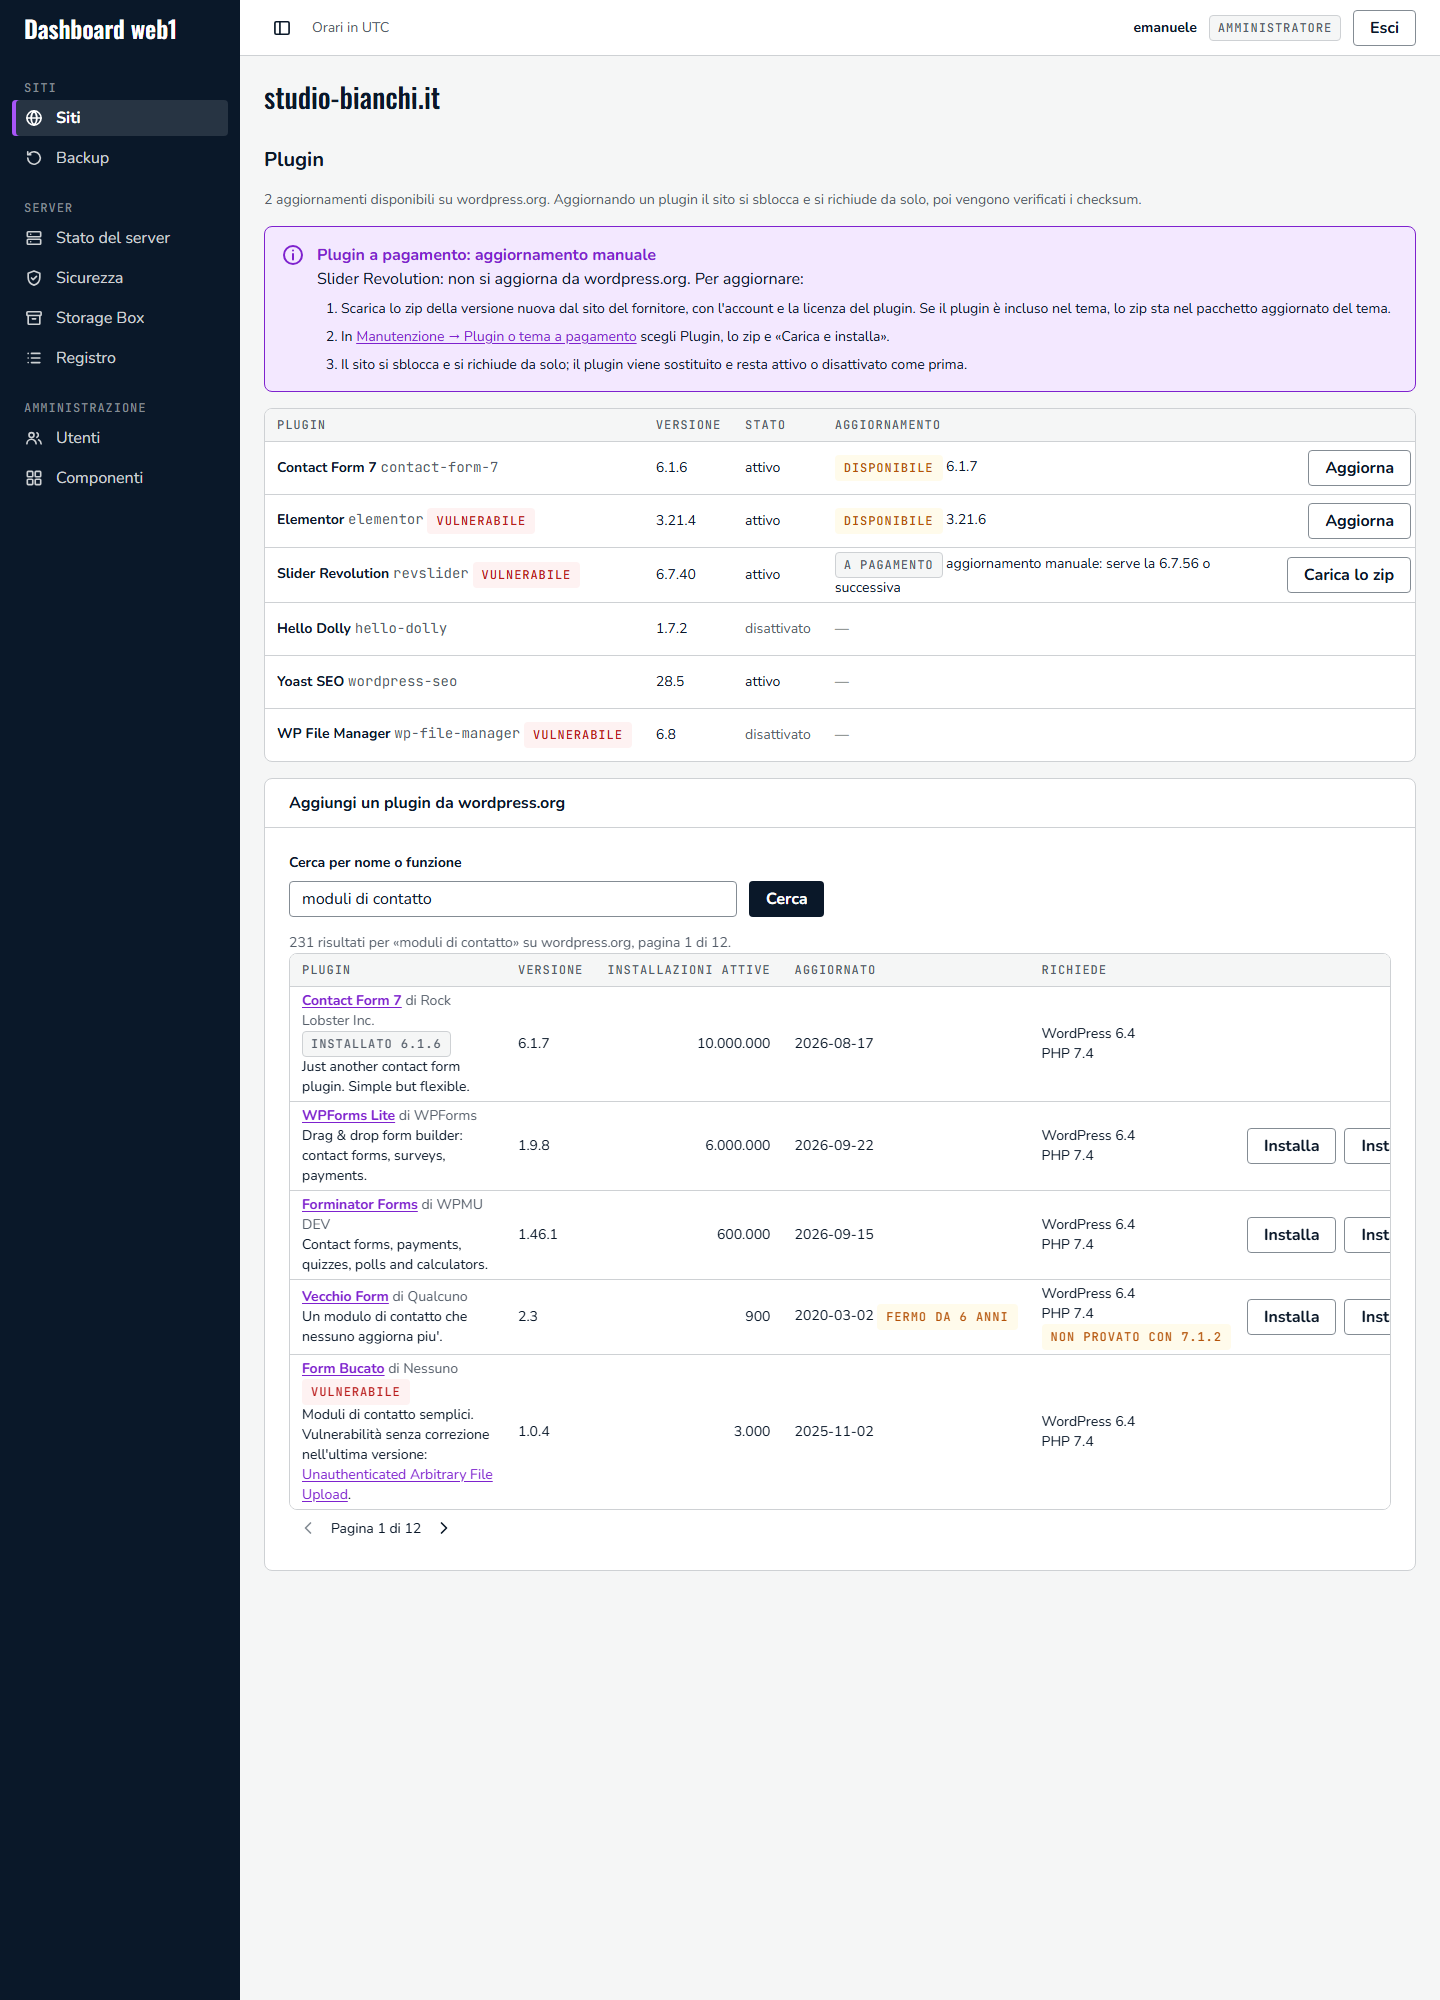
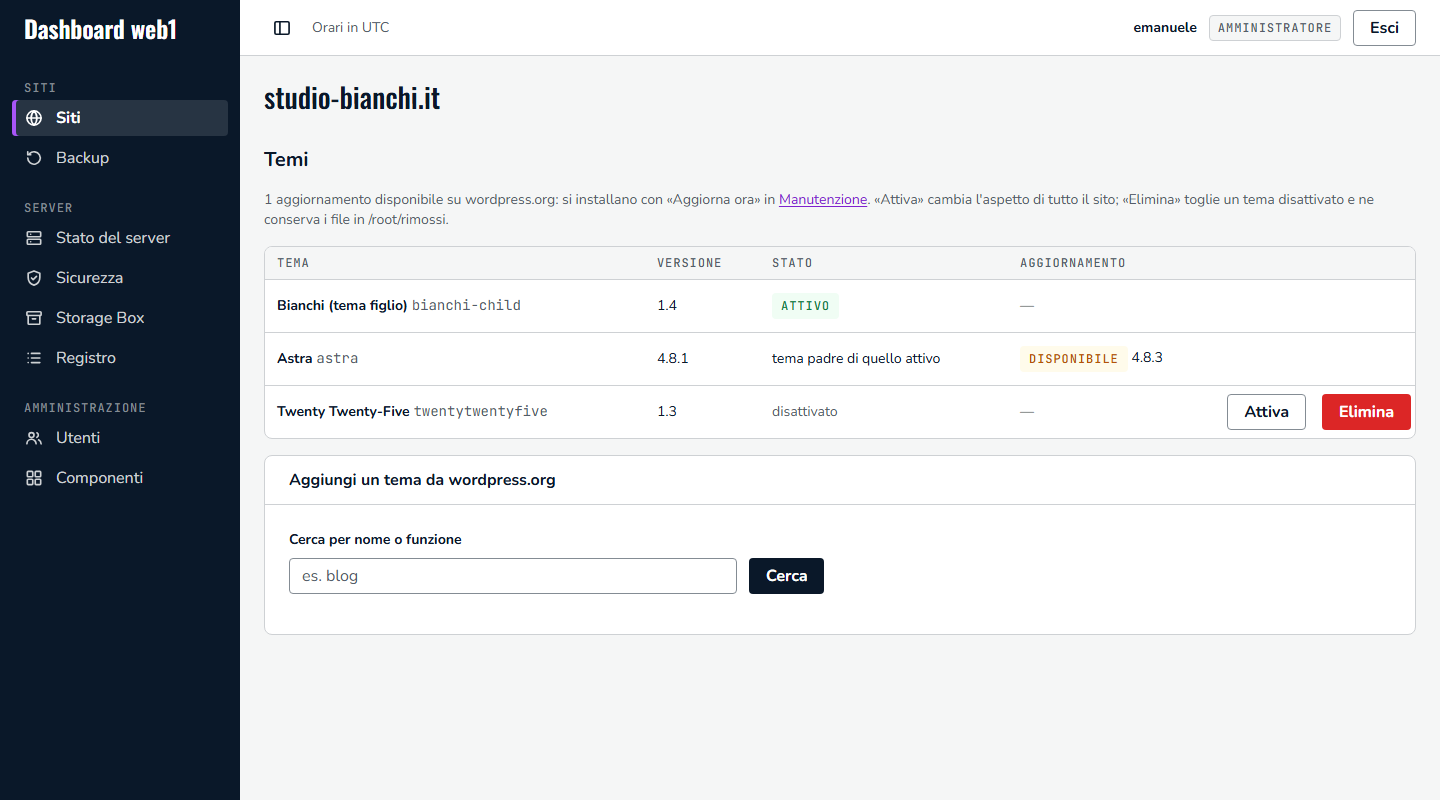
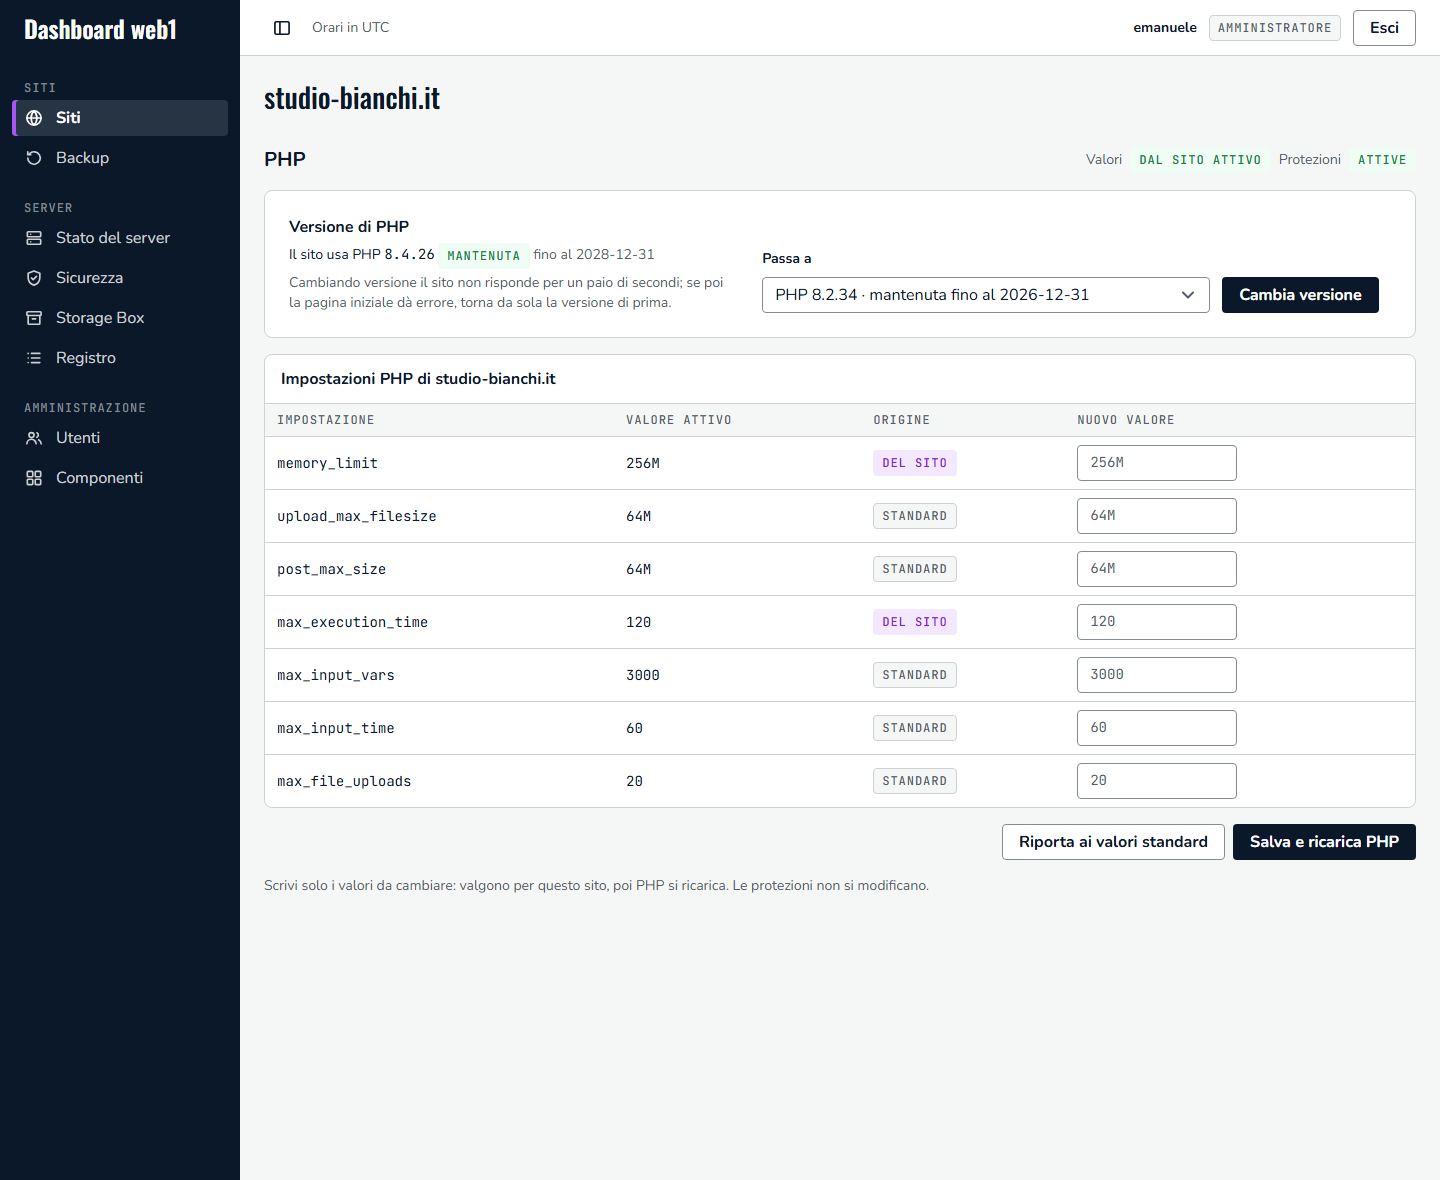
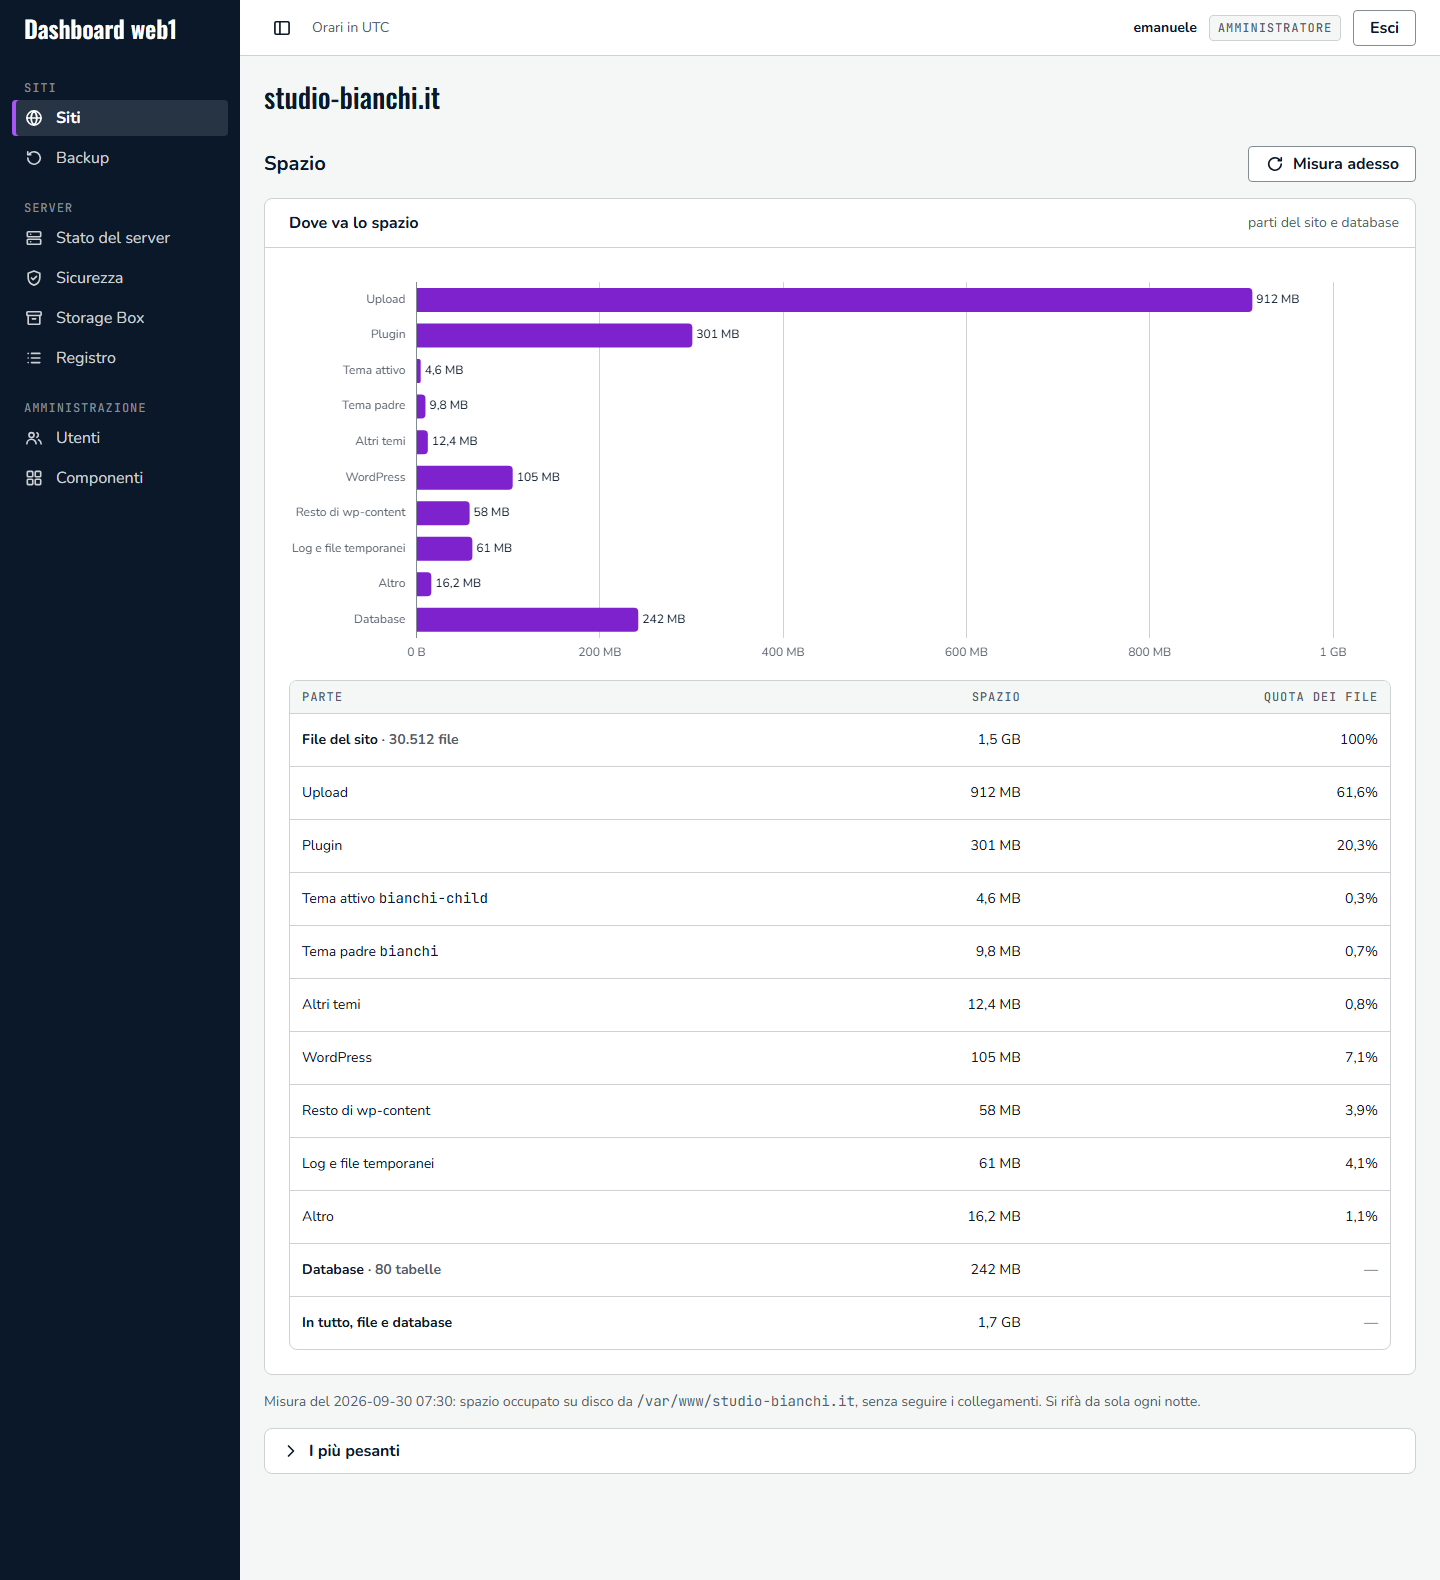
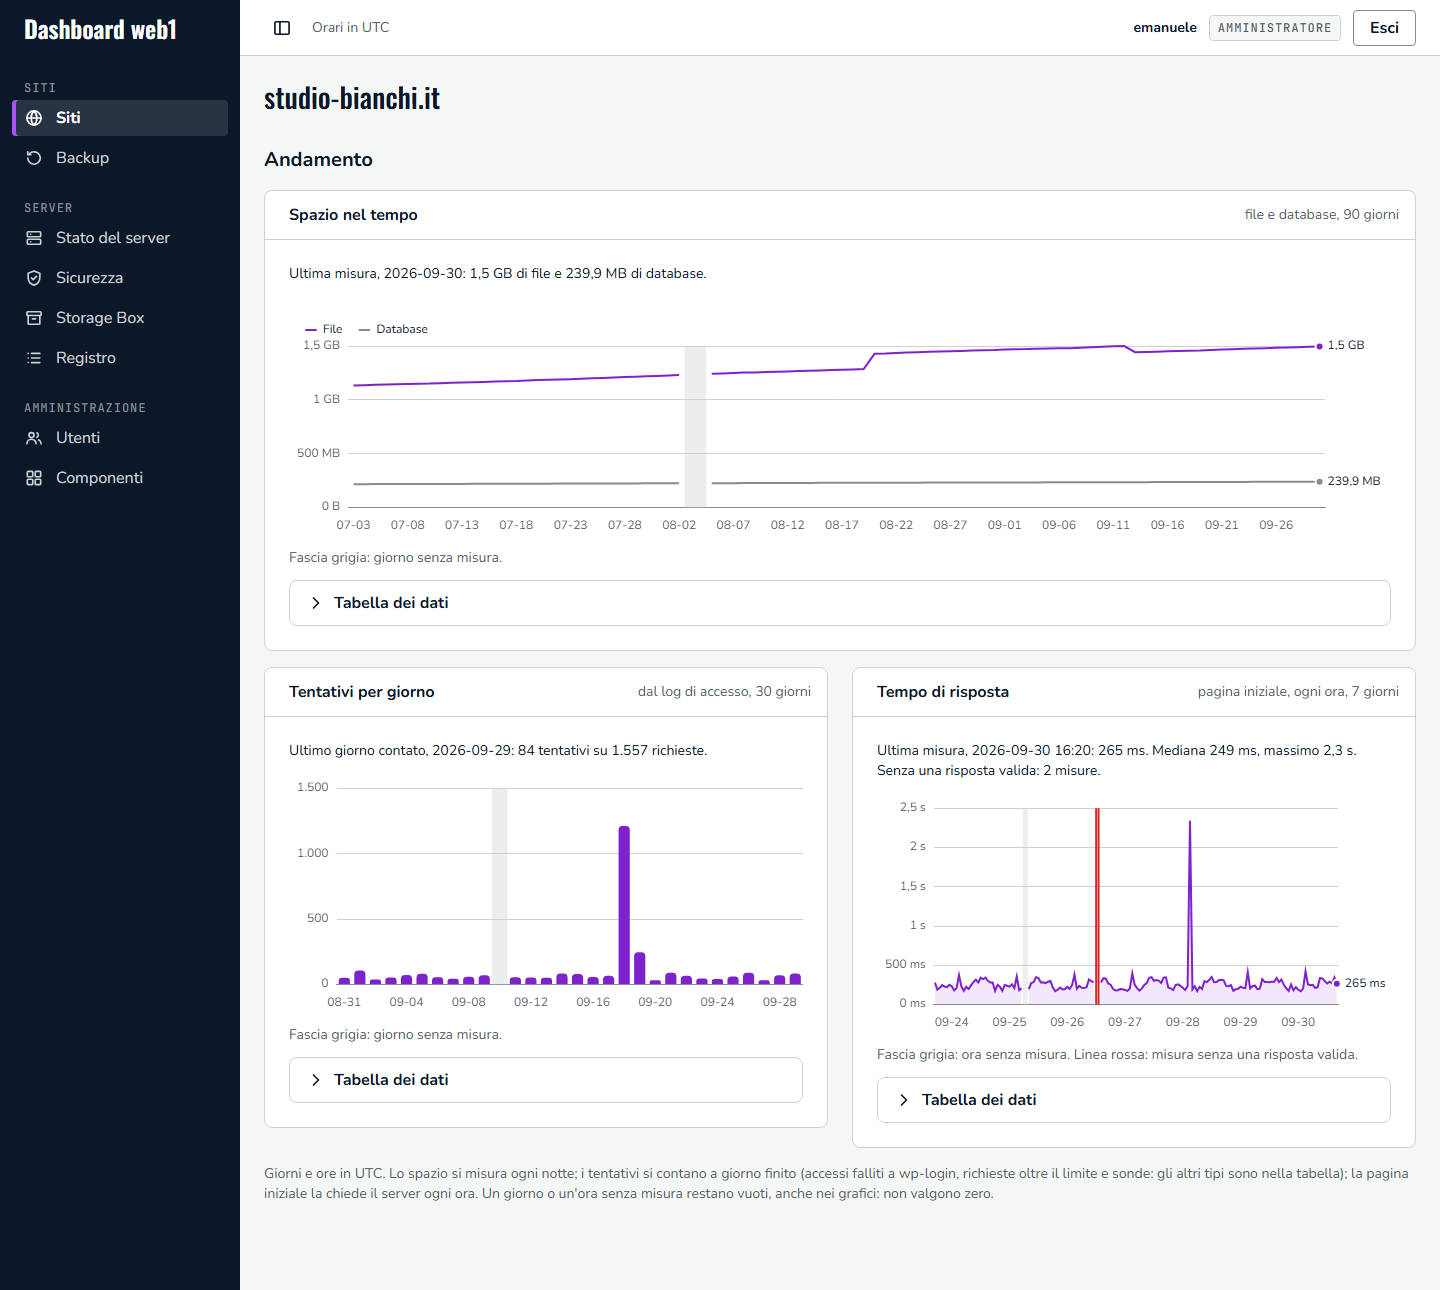
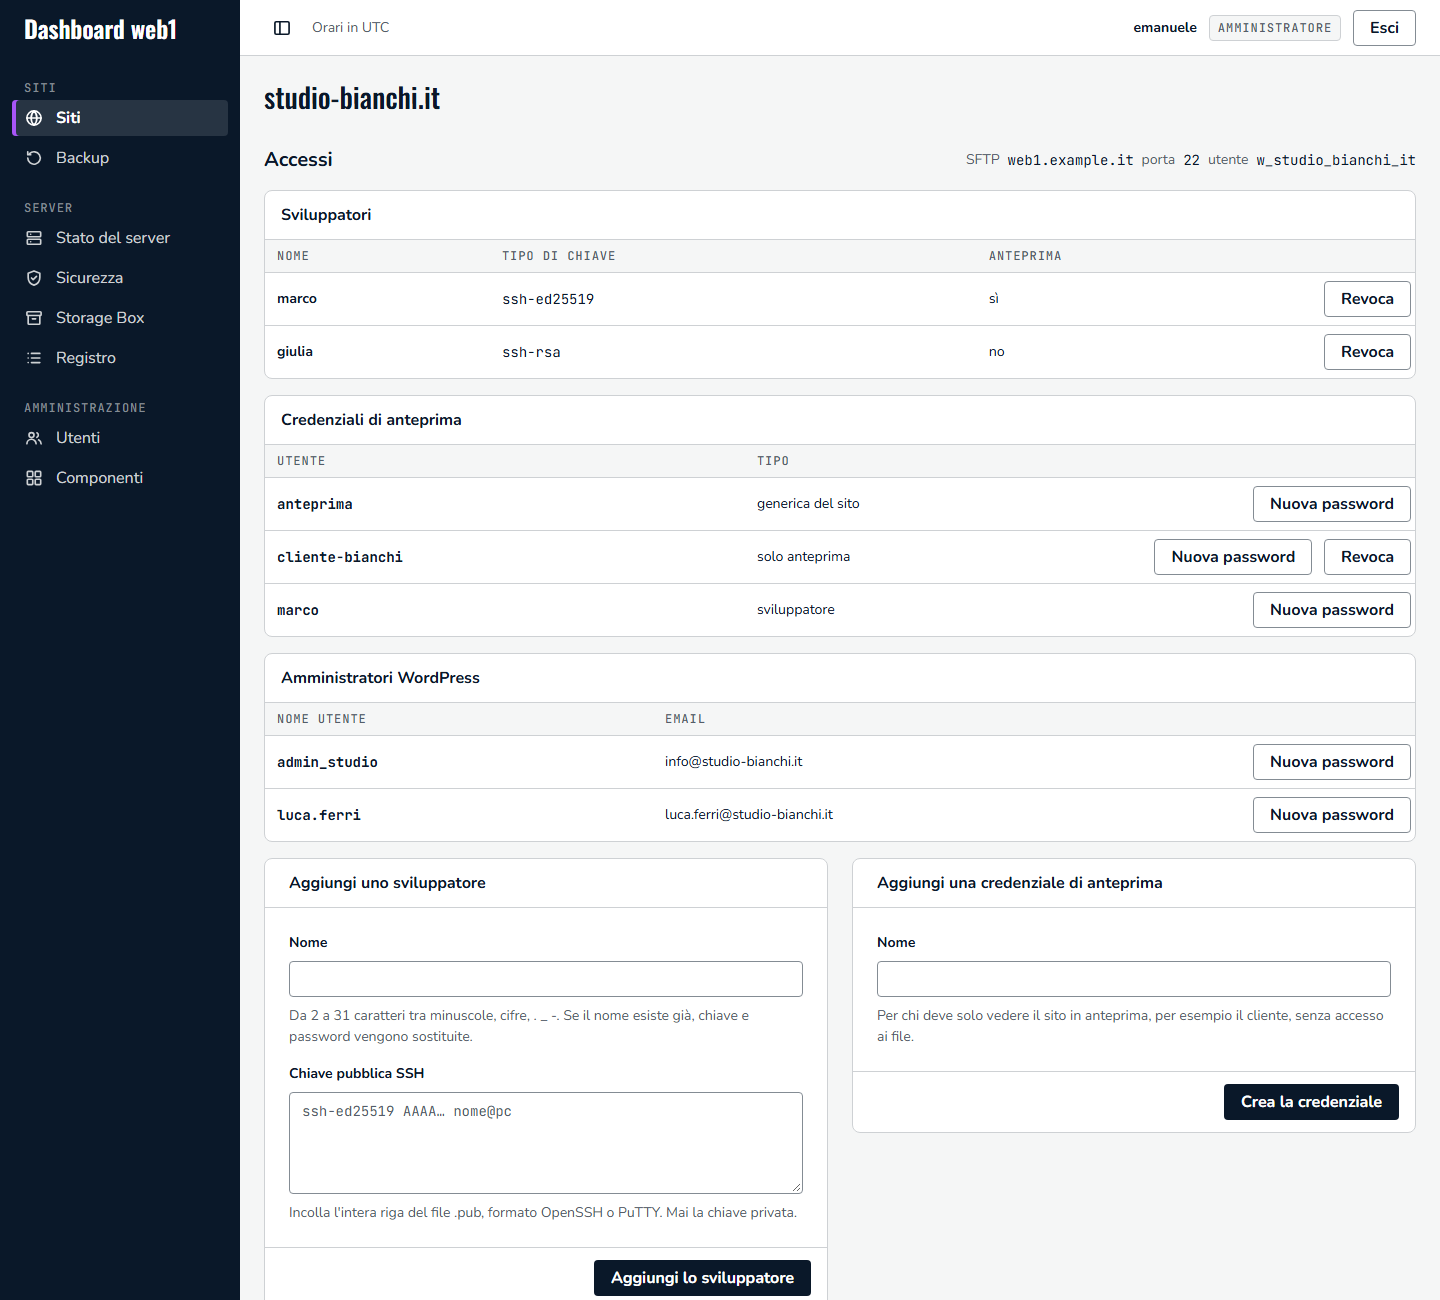
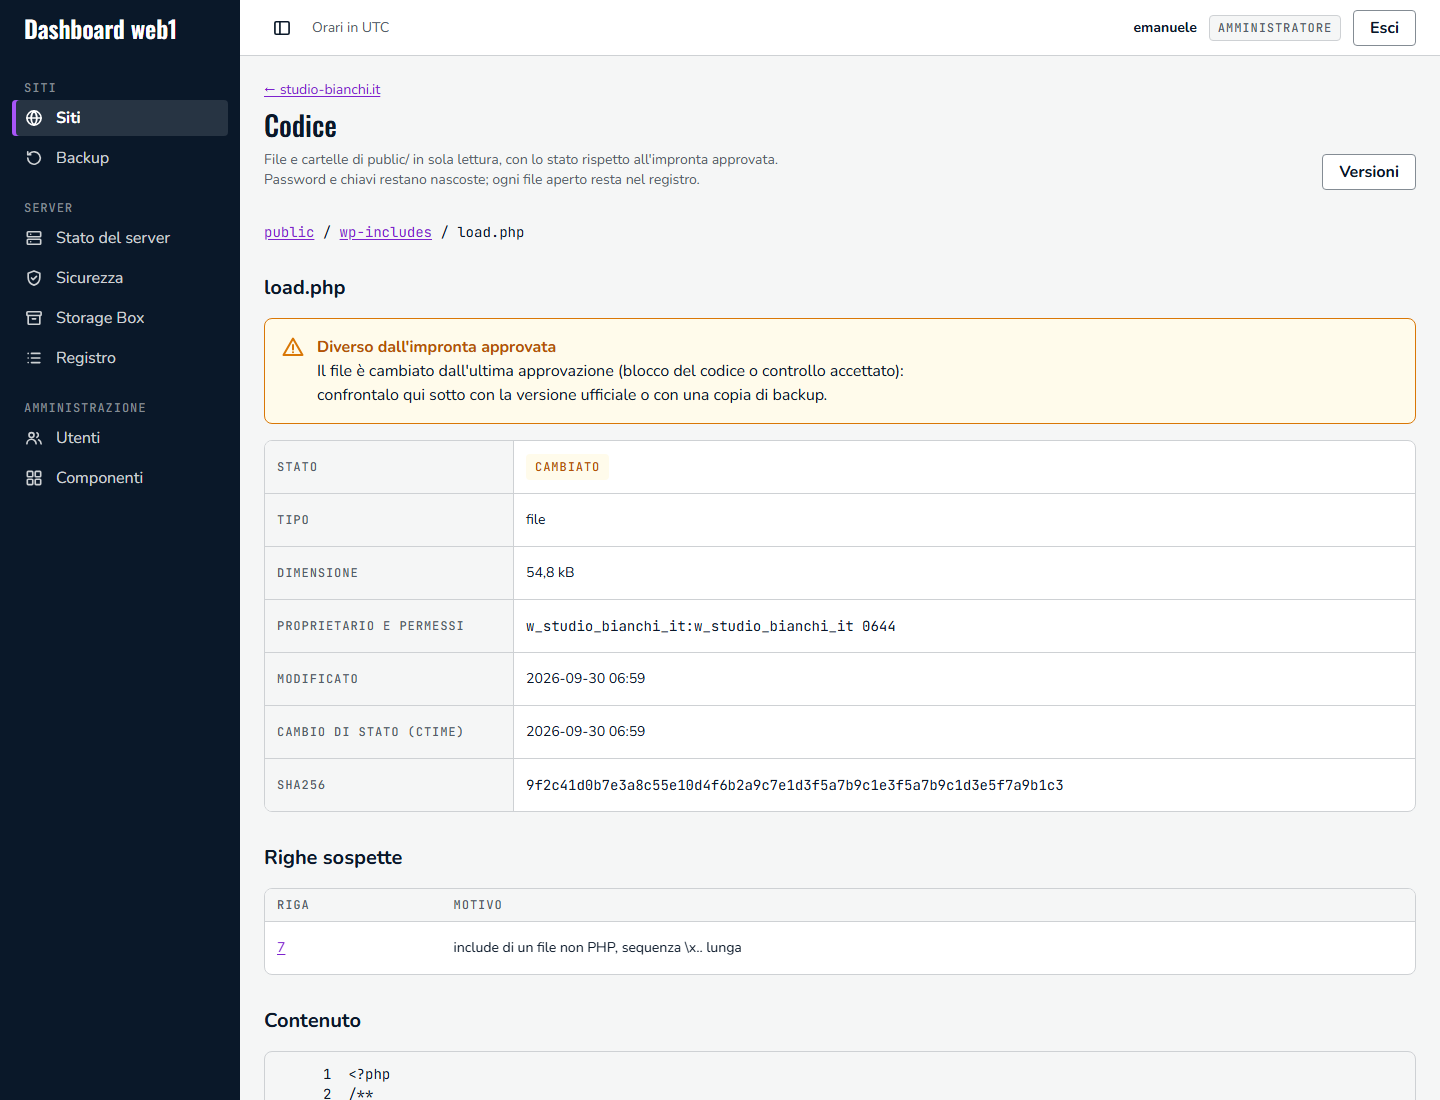
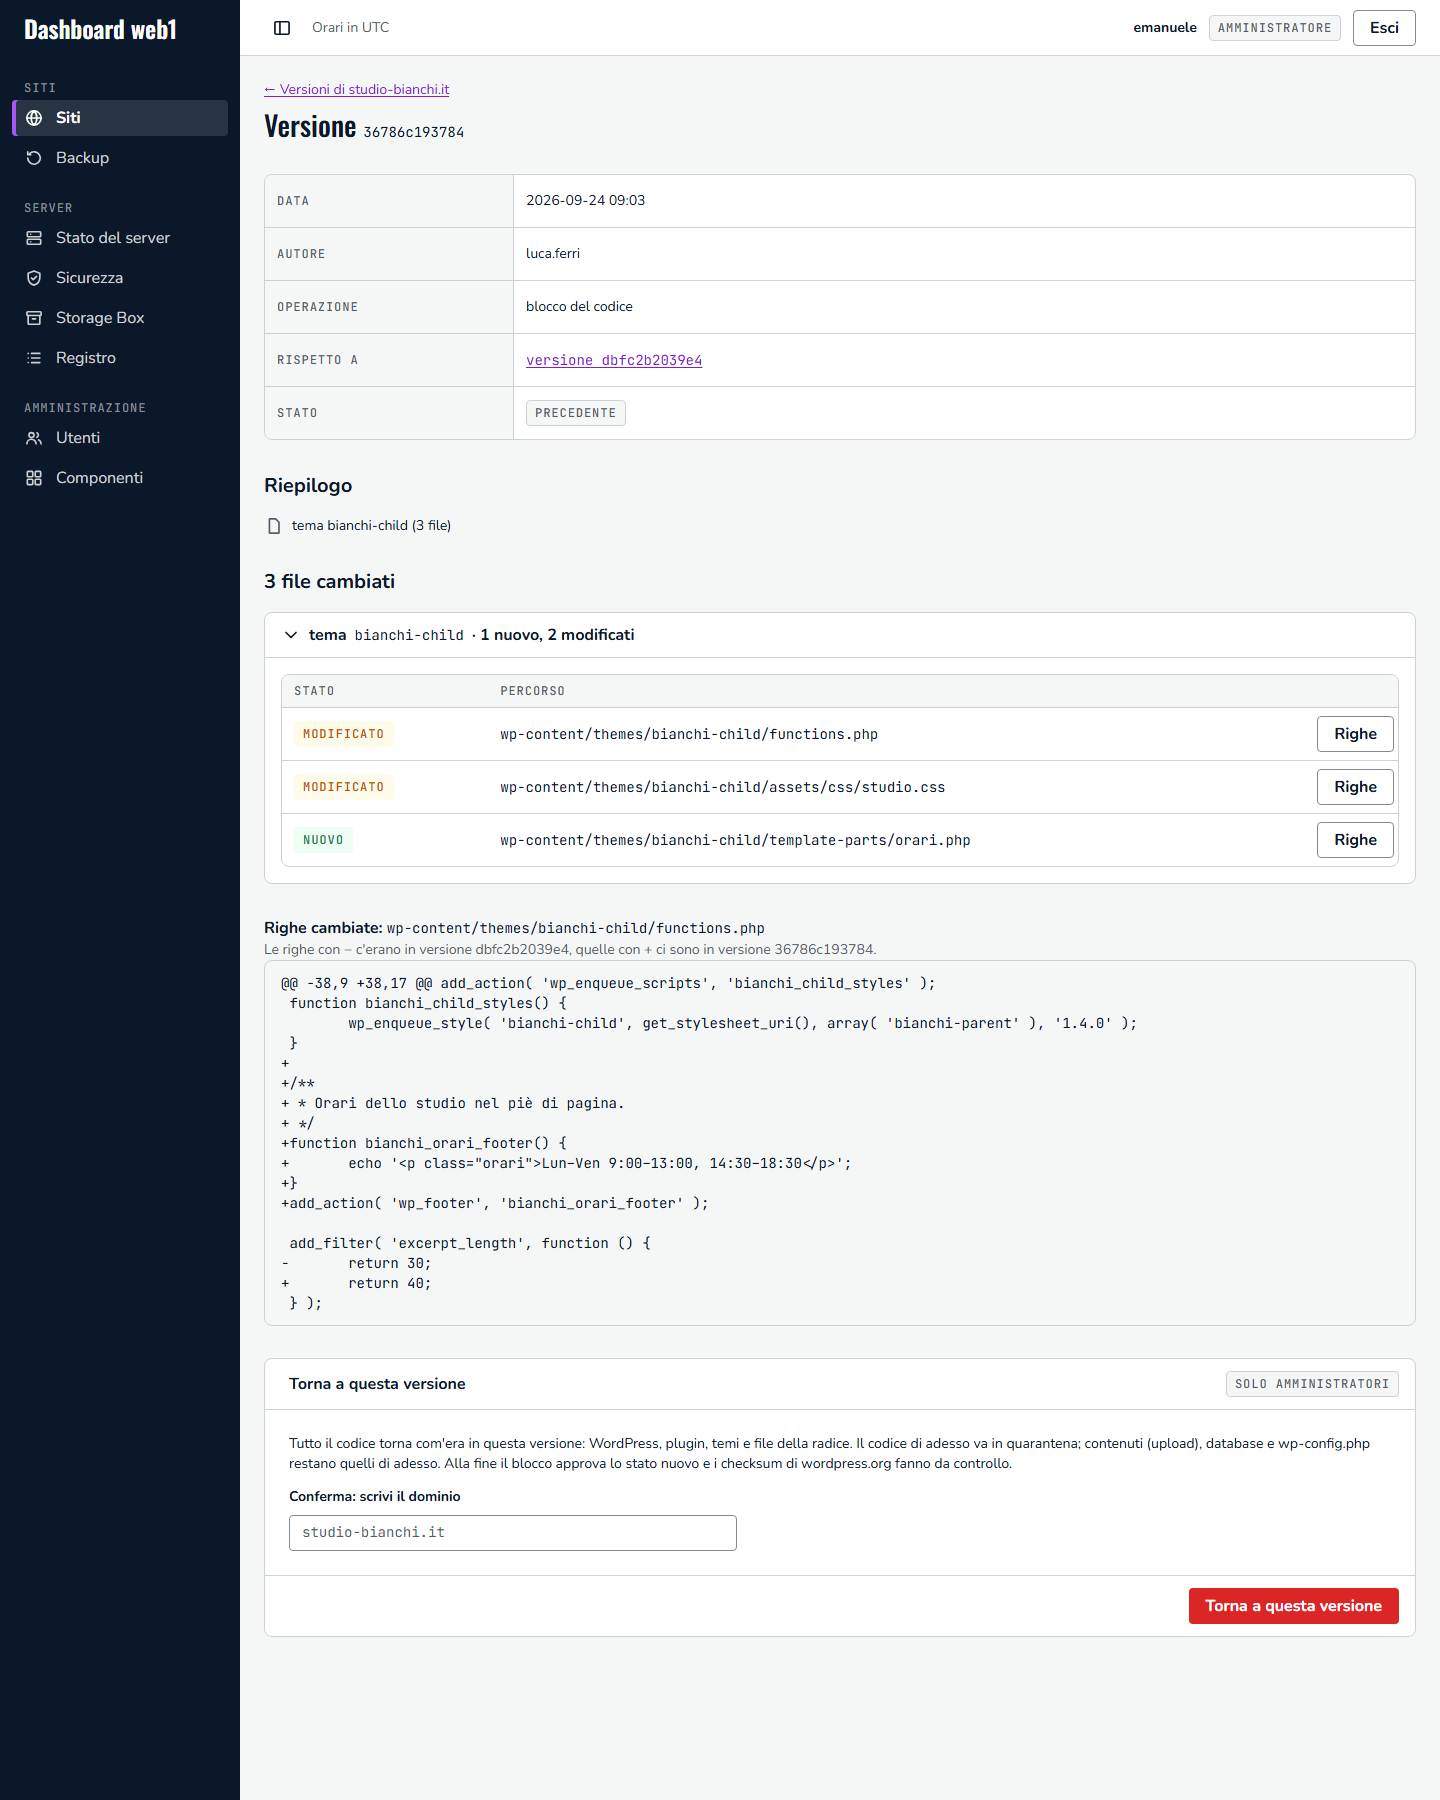
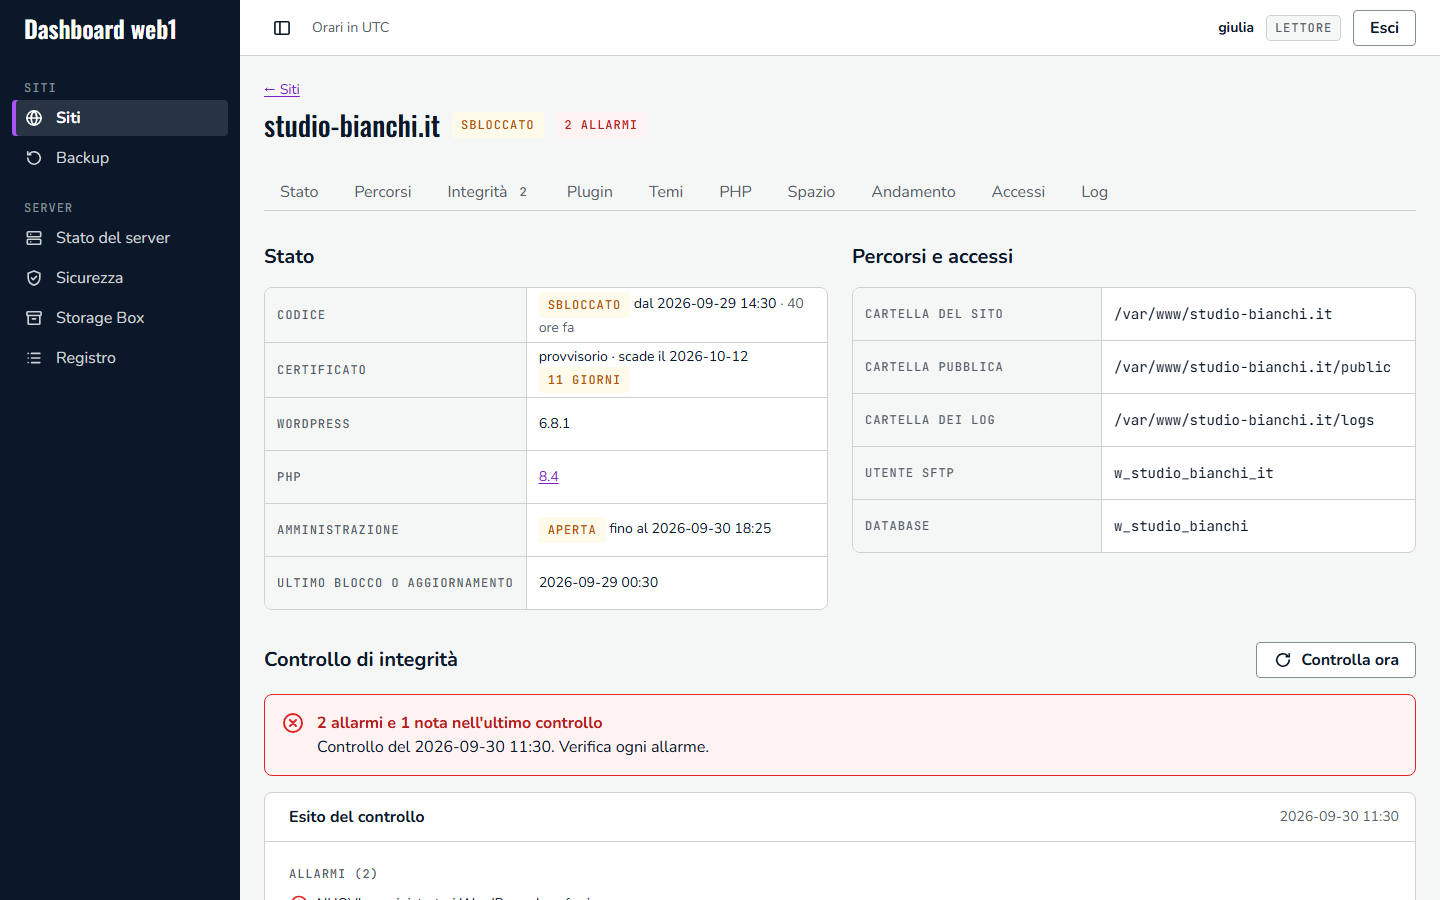
Stato e Manutenzione. In alto lo stato (codice, certificato, WordPress, amministrazione); sotto le azioni: bloccare il codice, aprire e chiudere l’amministrazione, sfogliare il codice, aggiornare, fare una copia, caricare uno zip, cambiare dominio, chiedere il certificato.Controllo di integrità. Allarmi e note dell’ultimo controllo, vulnerabilità note con il link a Wordfence, file diversi dall’impronta approvata con «Apri» verso il visore.Plugin. Prima quelli da aggiornare; «vulnerabile» se l’ultimo controllo ha trovato vulnerabilità; per quelli a pagamento l’aggiornamento manuale con lo zip, e un riquadro con i passi.Aggiungi un plugin. La ricerca su wordpress.org: installazioni, aggiornamento, compatibilità. Chi è fermo da anni ha un avviso; chi ha vulnerabilità senza correzione non ha il pulsante.Temi. Il tema attivo, il suo tema padre, gli altri con «Attiva» e la stessa ricerca su wordpress.org.PHP. La versione di PHP del sito, che si cambia tra quelle installate, e le sette impostazioni modificabili, lette dal sito in funzione. Le protezioni non si toccano.Spazio. Quanto occupa il sito e dove: upload, plugin, tema attivo, WordPress, log e database, con la quota di ciascuno. La misura si rifà ogni notte, o subito con «Misura adesso».Andamento. Come cambia il sito nel tempo: spazio, tentativi di attacco per giorno, tempo di risposta della pagina iniziale. Sotto ogni grafico la tabella dei suoi dati.Accessi. Sviluppatori con chiave SFTP, credenziali di anteprima, amministratori di WordPress con «Nuova password».Codice del sito. Il visore in sola lettura: stato del file rispetto all’impronta, righe sospette evidenziate, confronto con l’originale di wordpress.org. Qui si vede un’inclusione nascosta in un file del core.Versioni del codice. Ogni approvazione è una versione: i file cambiati per componente, le righe di ogni file e «Torna a questa versione».
Il server
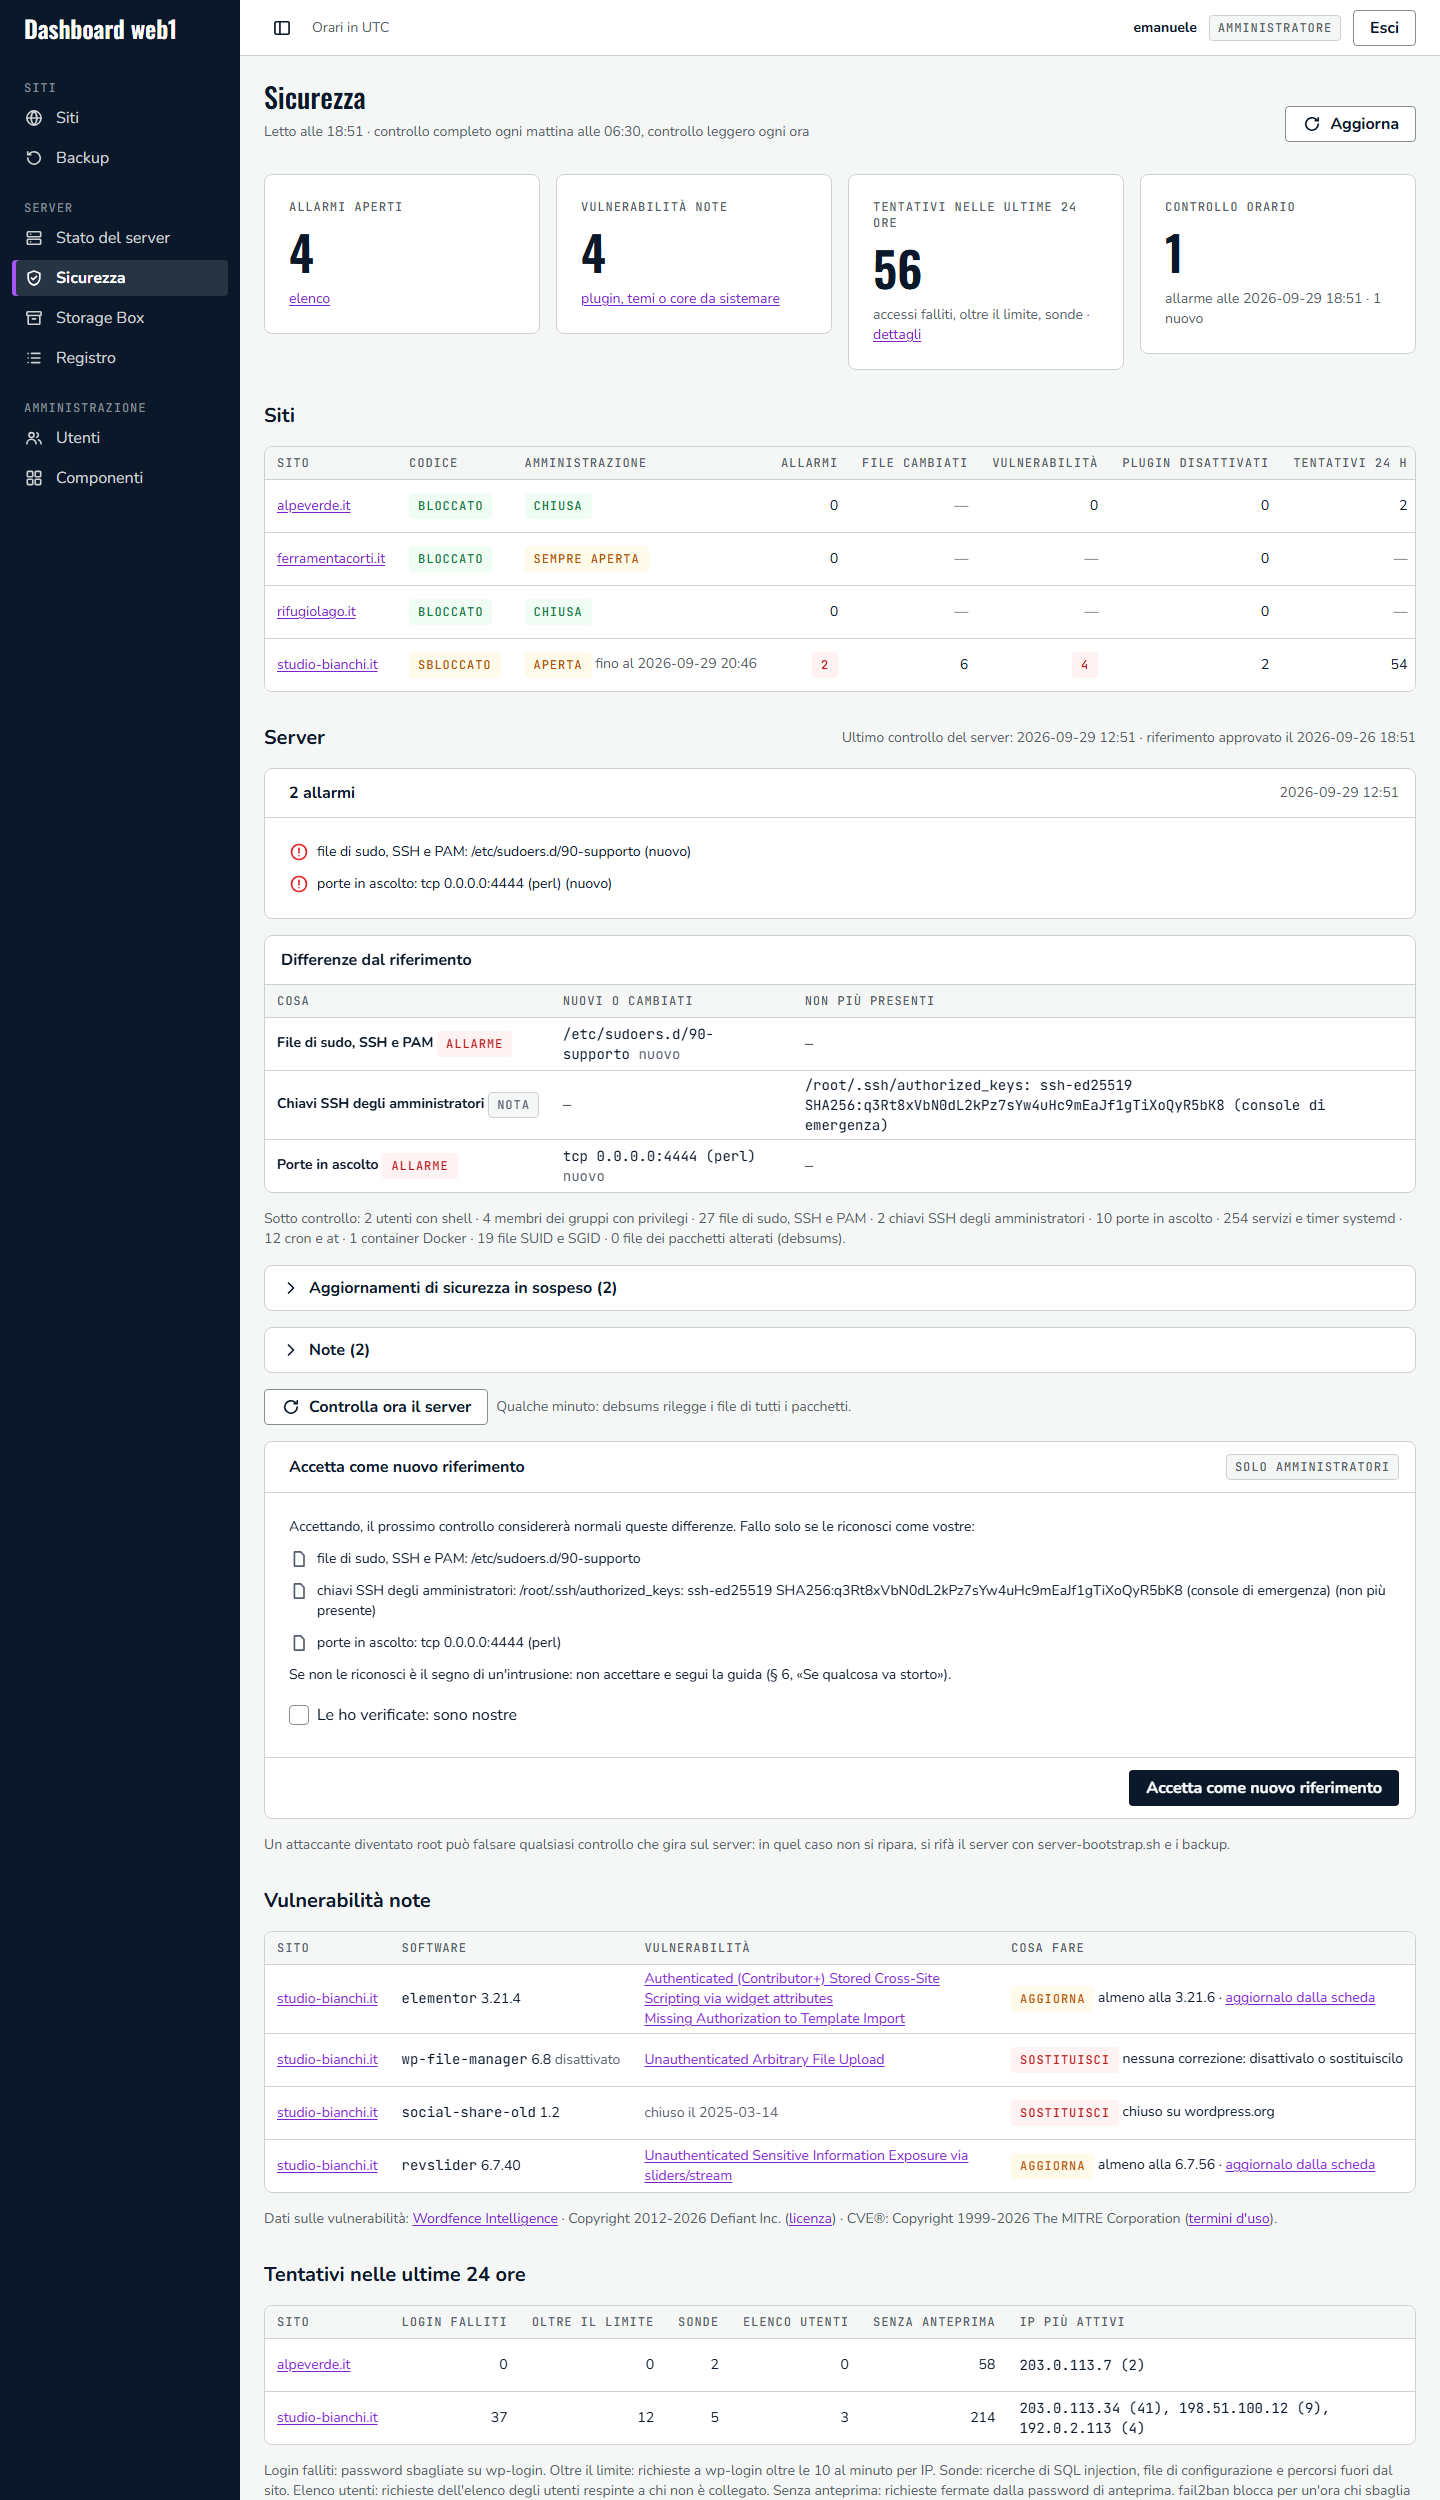
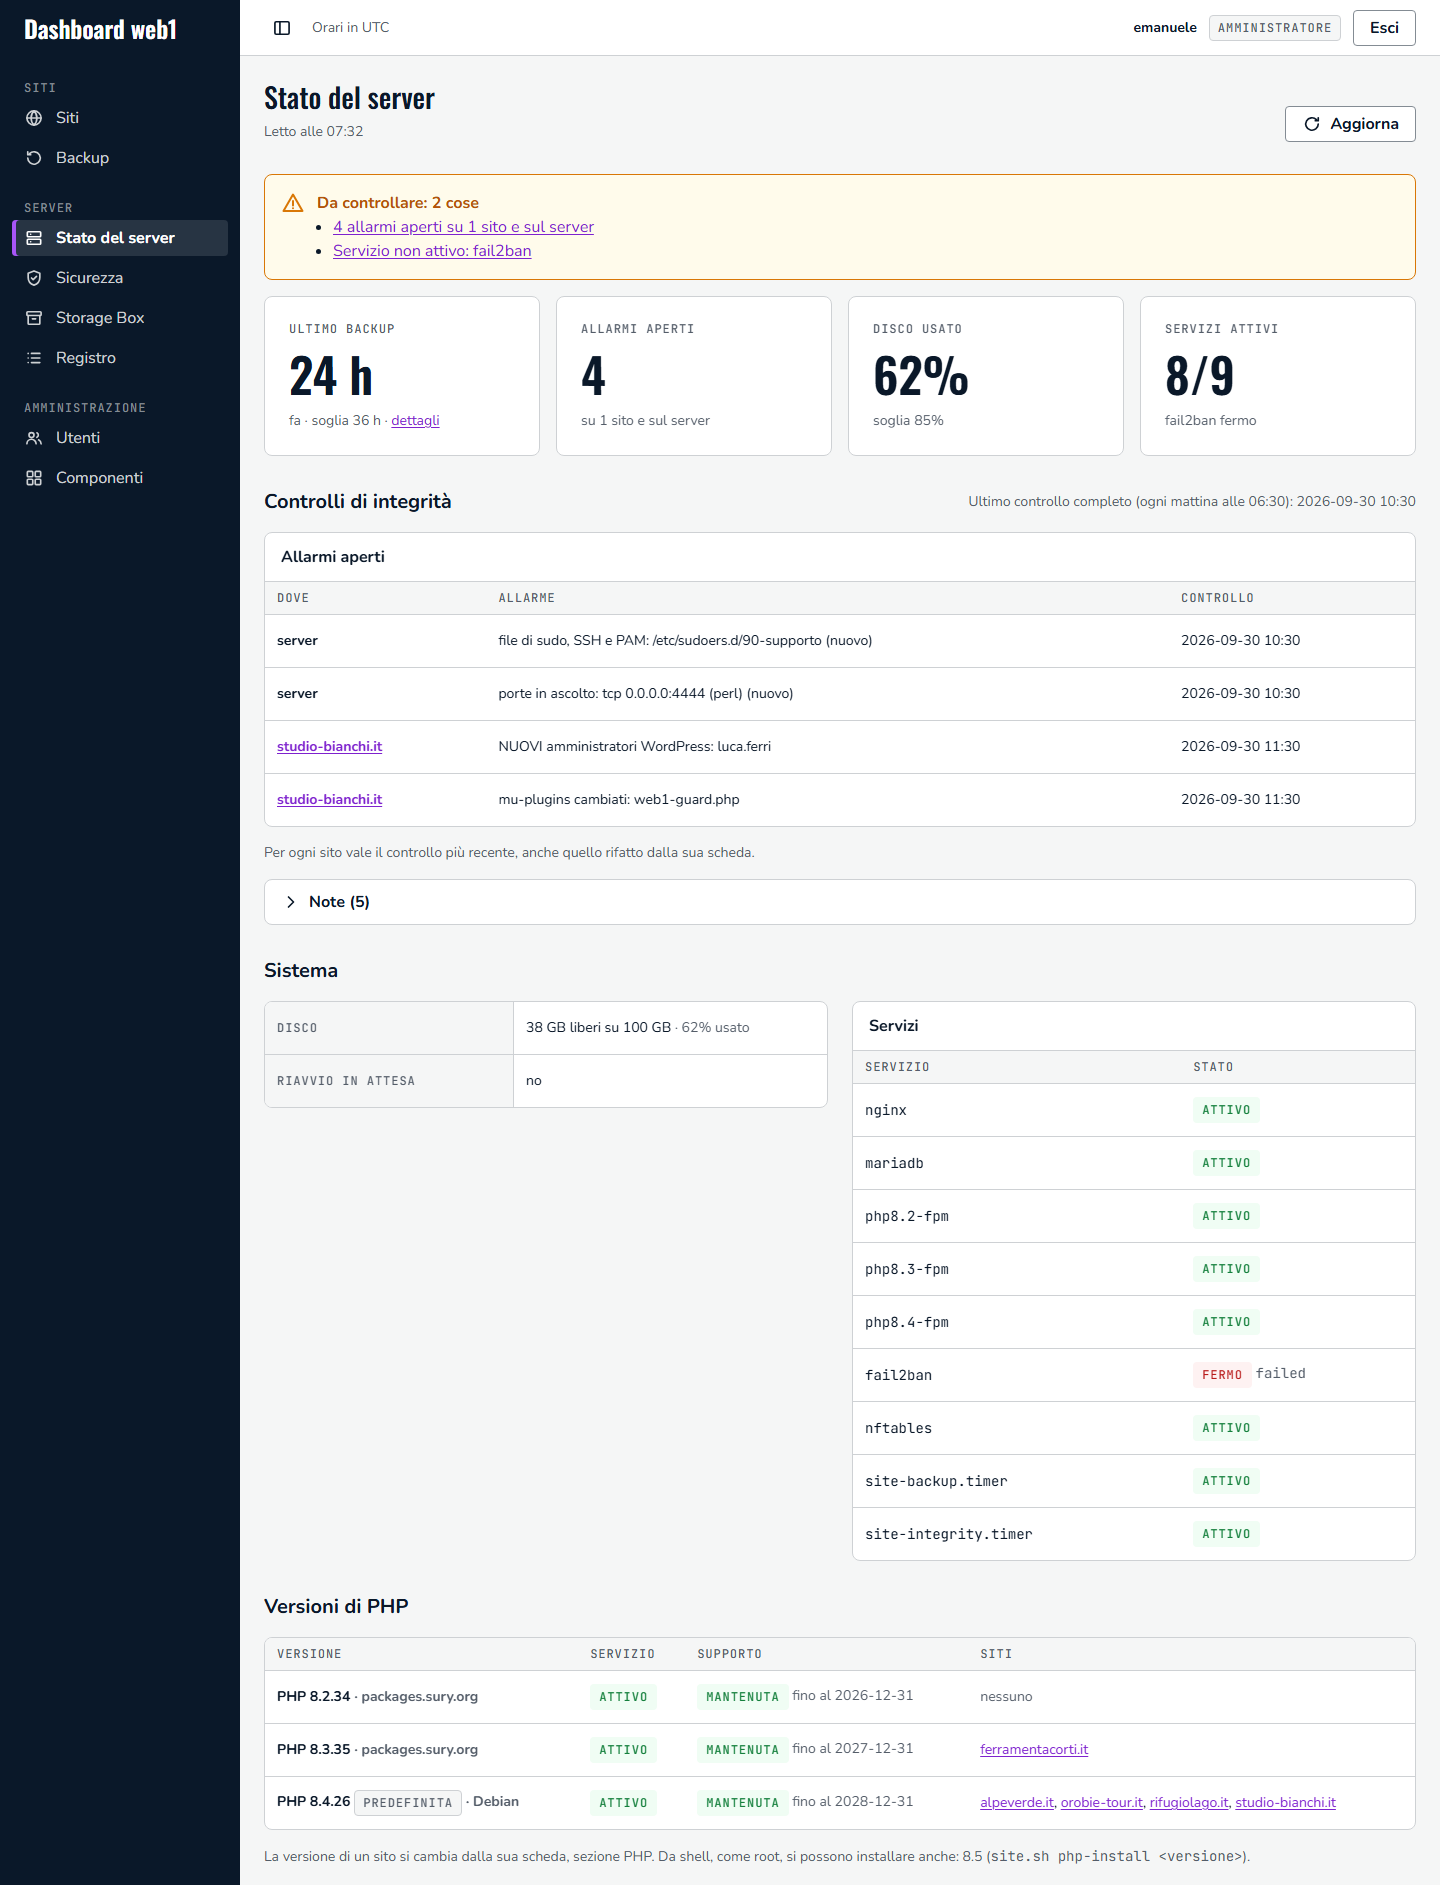
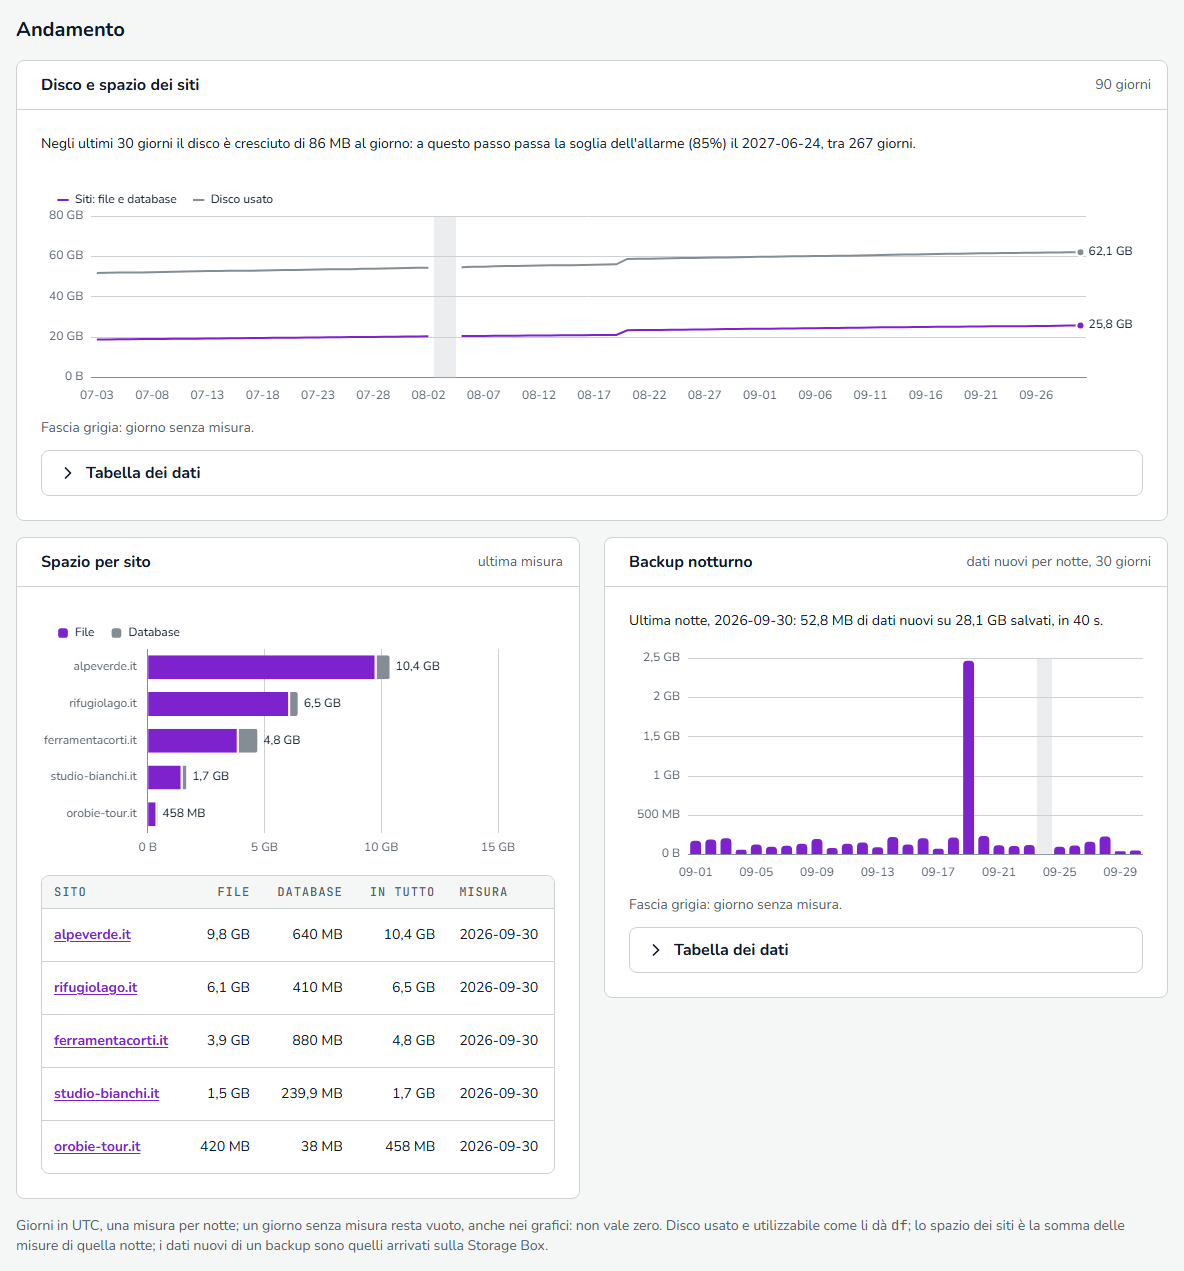
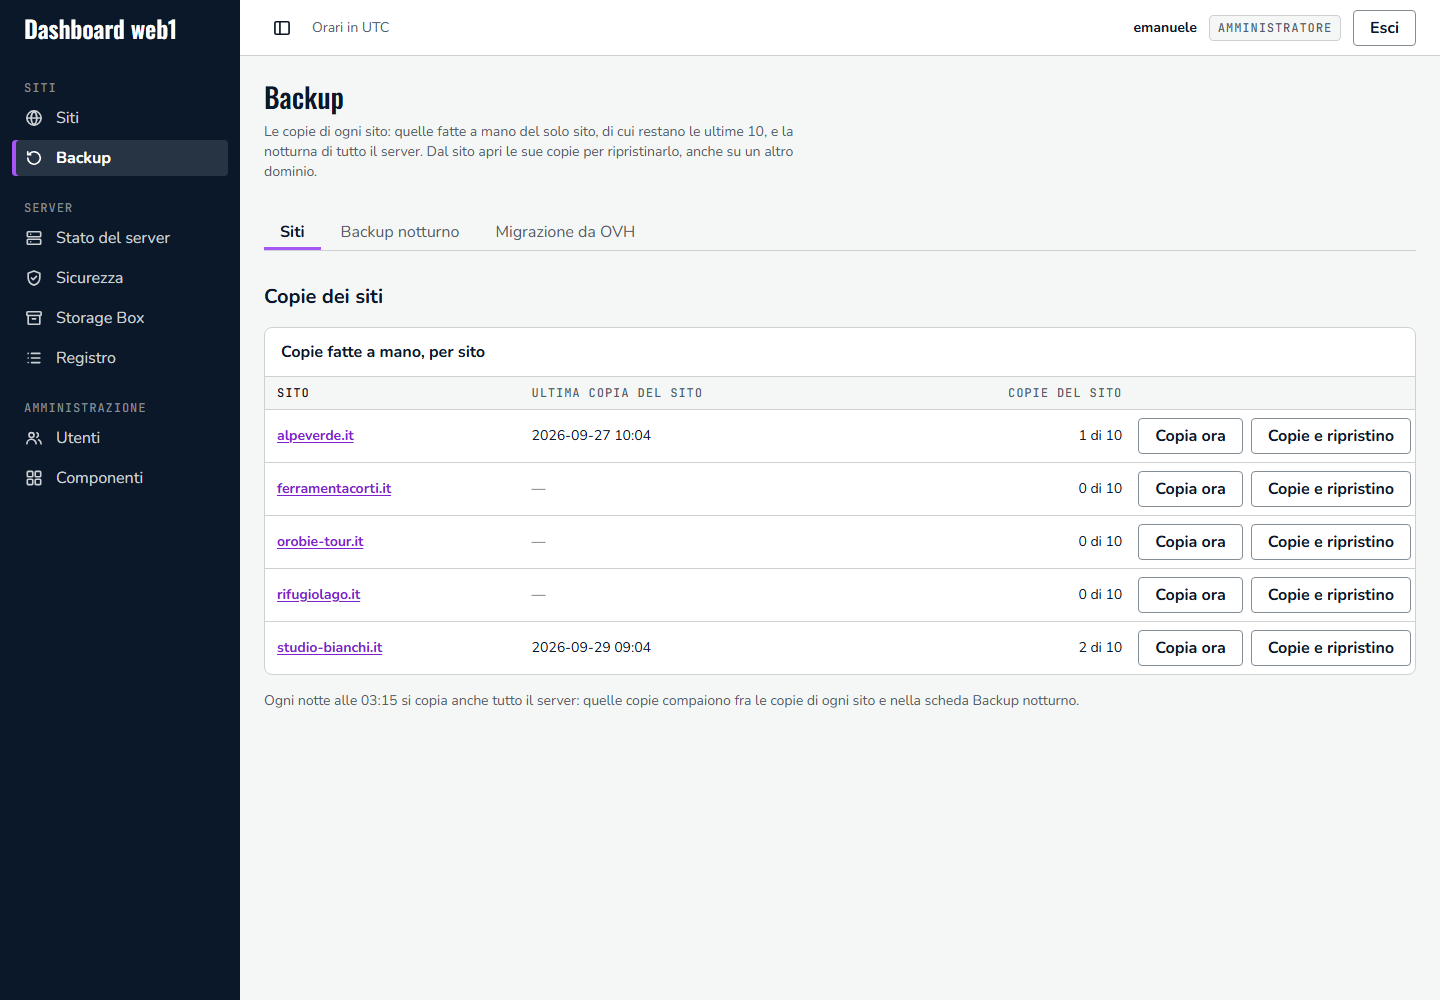
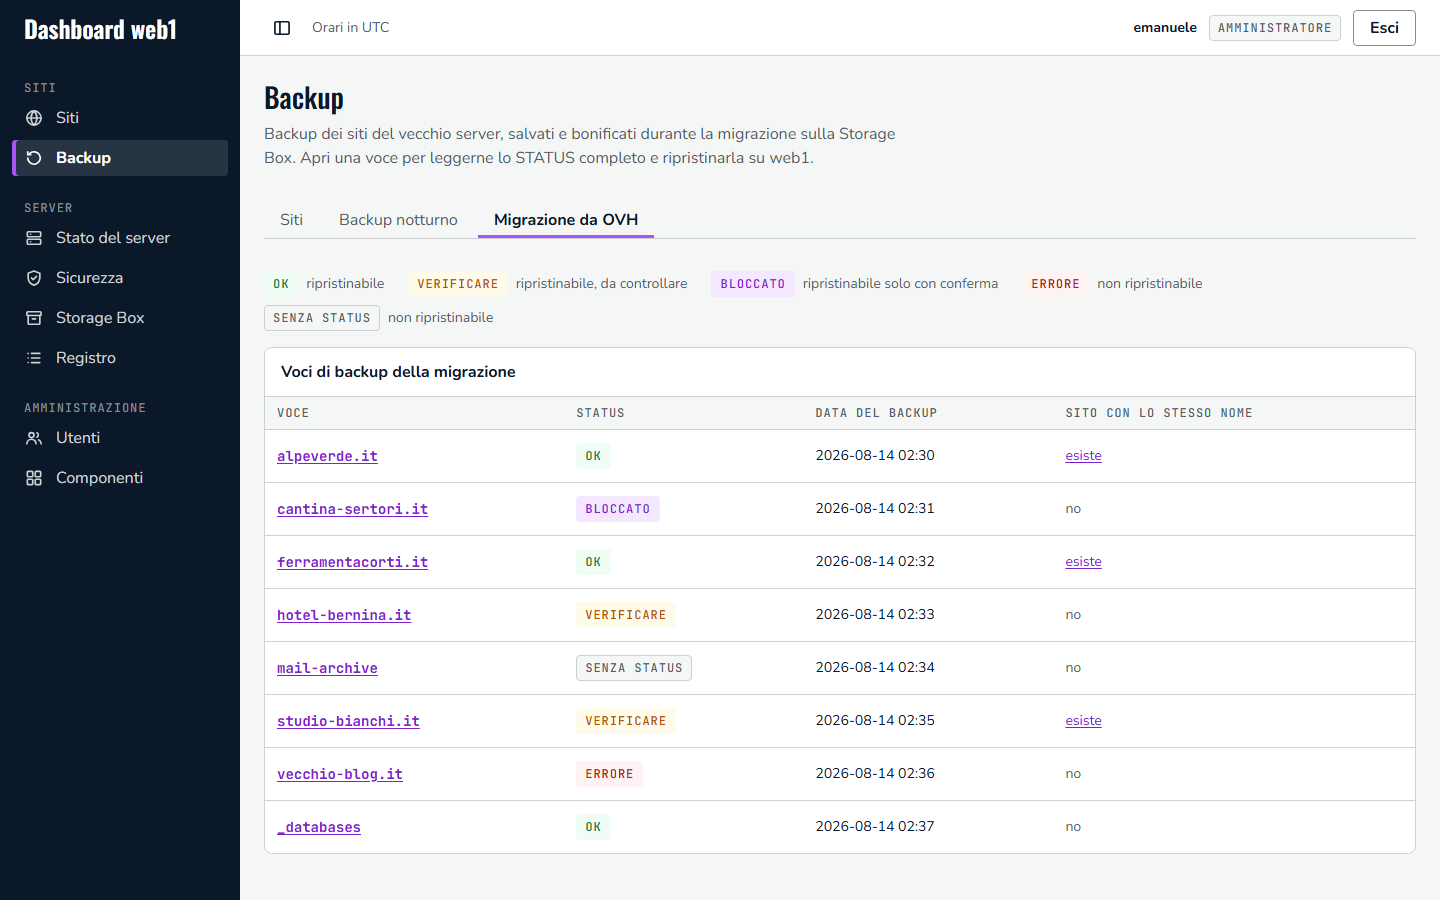
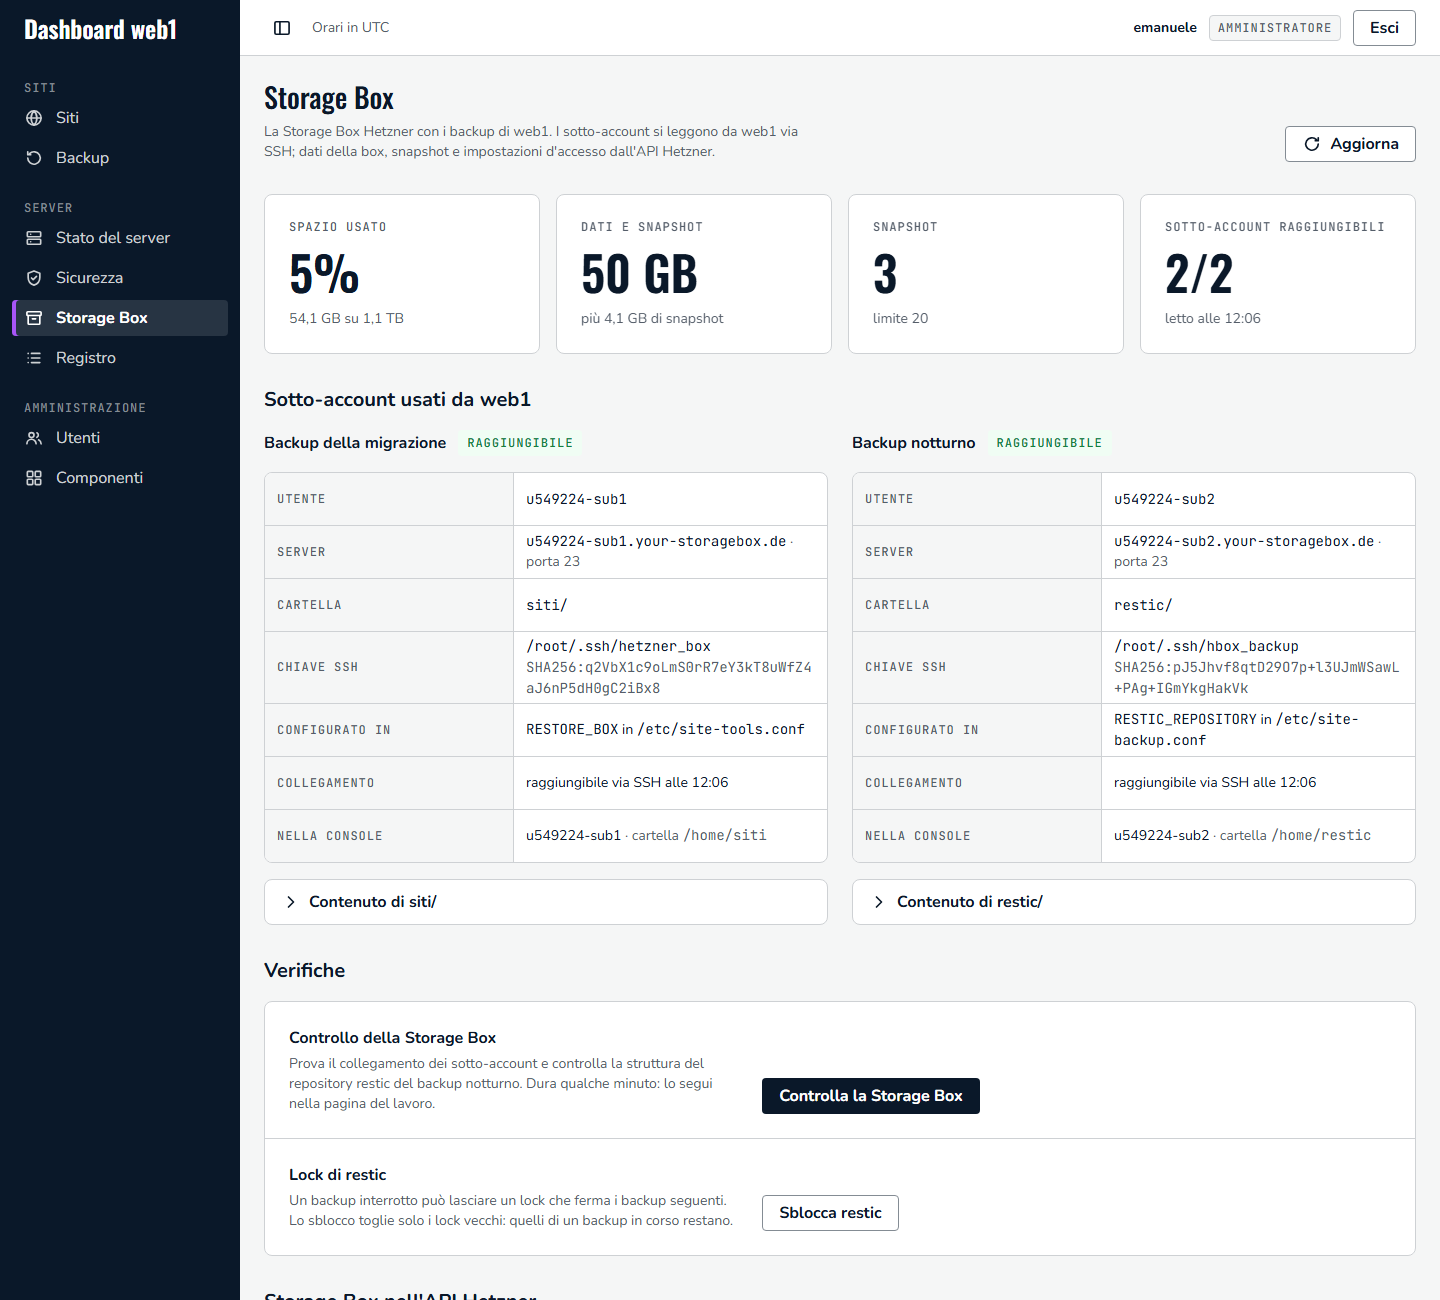
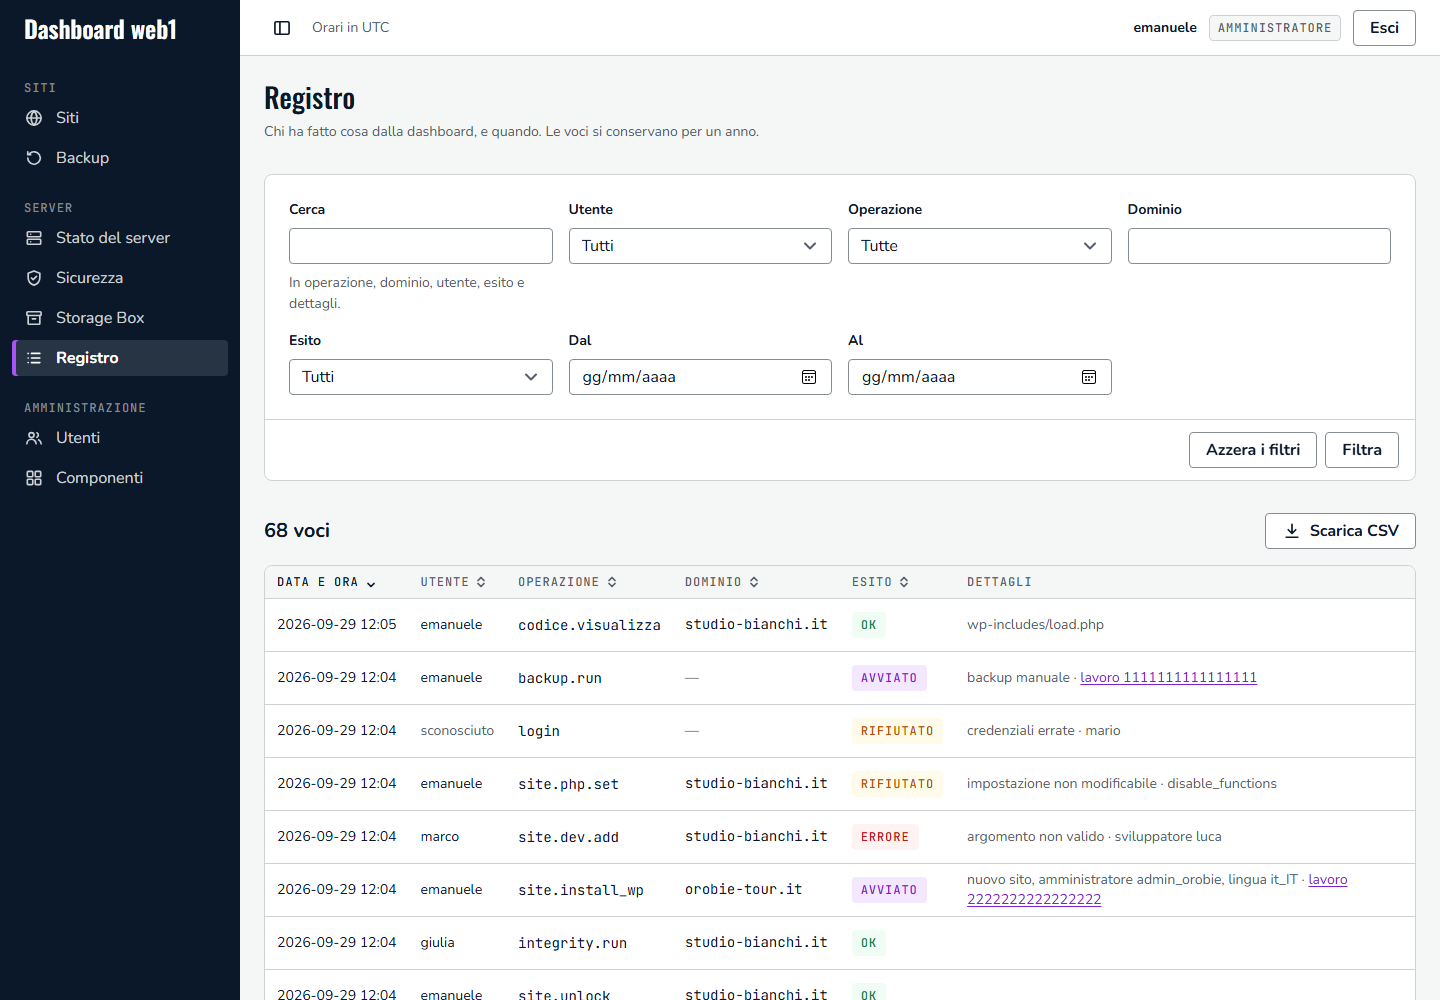
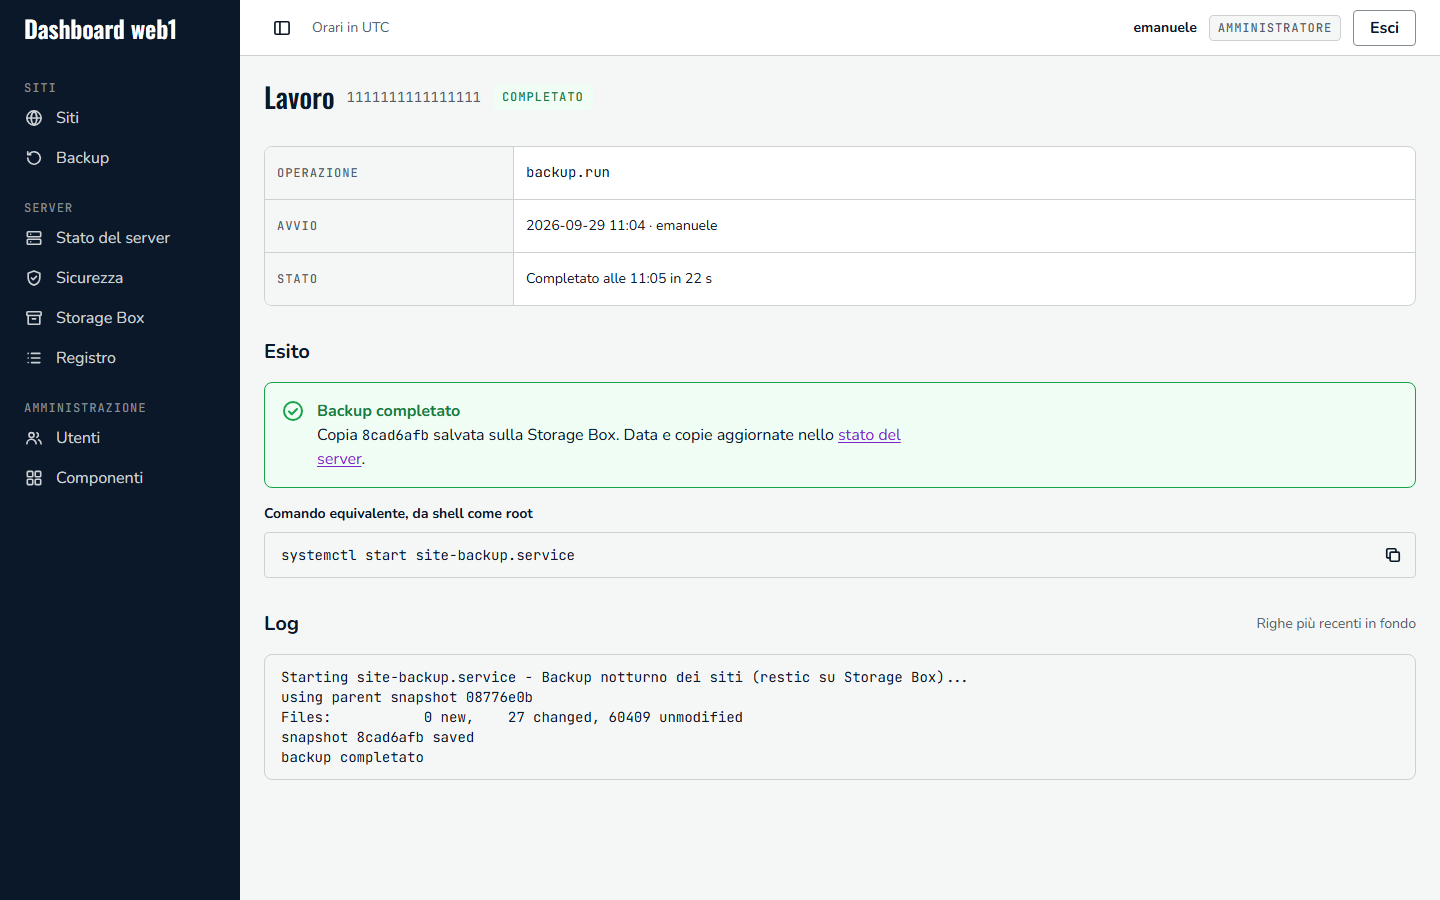
Sicurezza. Tutti i siti a colpo d’occhio: allarmi, file cambiati, vulnerabilità, plugin disattivati, tentativi delle ultime 24 ore, amministrazione aperta o chiusa, controllo orario. Sotto i siti, il server: differenze dal riferimento, «Controlla ora il server», «Accetta come nuovo riferimento».Stato del server. Ultimo backup, allarmi aperti, disco, servizi, riavvio in attesa, versioni di PHP installate.Andamento del server. Disco e spazio dei siti con la stima di quando il disco si riempie, spazio per sito, dati nuovi del backup per notte.Backup. Le copie di ogni sito e «Copia ora»; da qui anche il backup notturno e il ripristino.Ripristino dalla migrazione. I backup bonificati del vecchio server con il loro esito: OK, VERIFICARE, BLOCCATO, ERRORE.Storage Box. Lo spazio di backup: sotto-account, spazio usato, contenuto delle cartelle, snapshot, impostazioni d’accesso.Registro. Ogni operazione di ogni utente, con filtri, ordinamento ed esportazione CSV.Lavoro. Le operazioni lunghe girano in background: il log arriva in diretta, alla fine l’esito e il comando equivalente da shell.
Produzione
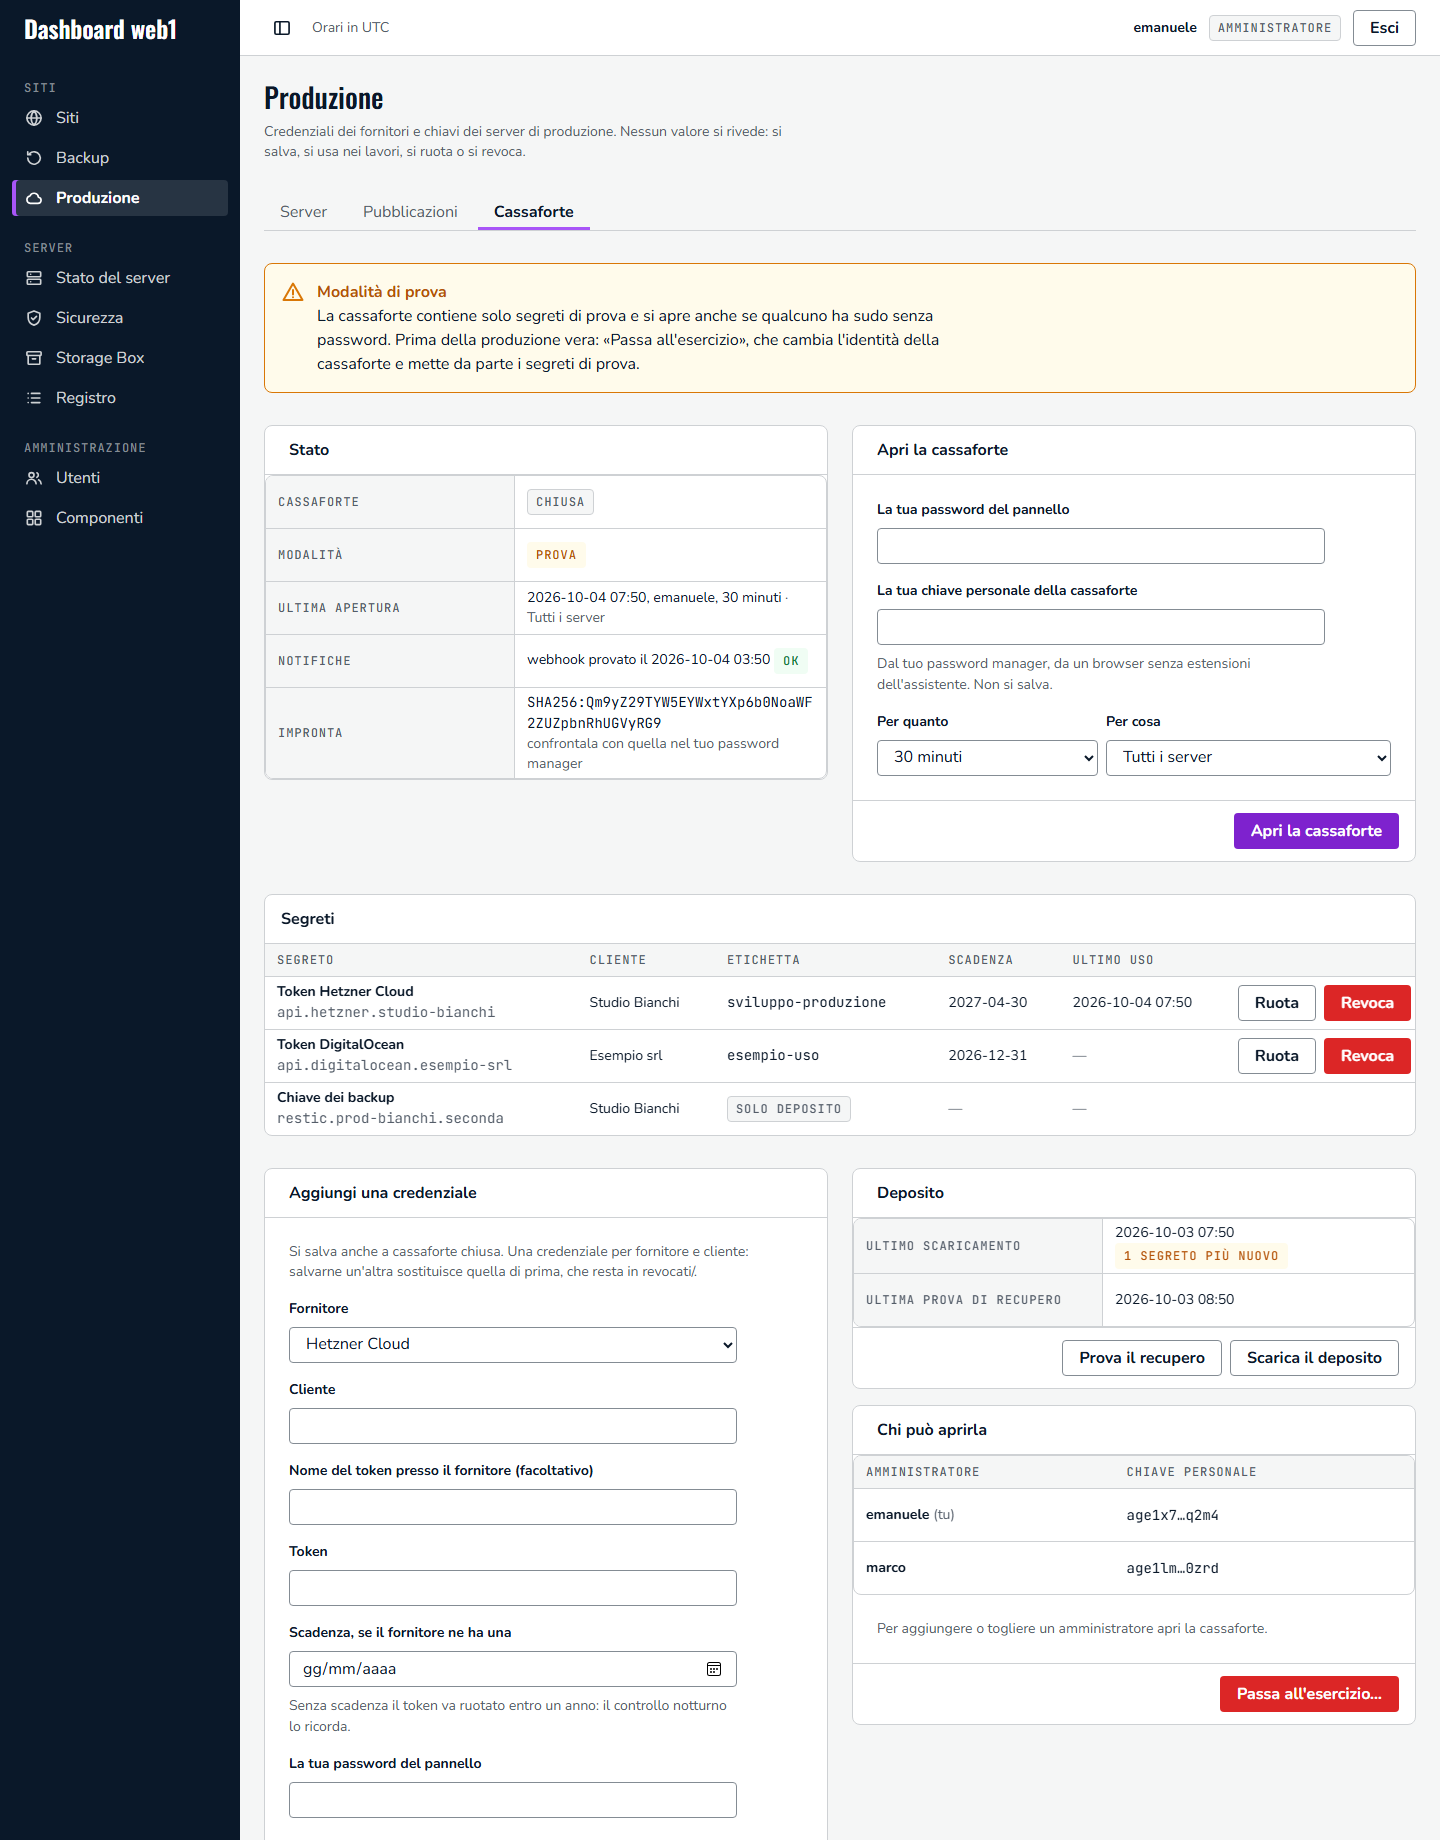
Cassaforte. Credenziali dei fornitori e chiavi dei server di produzione: nessun valore si rivede, si apre per poco tempo e solo con la notifica. Vedi Produzione e cassaforte.
I ruoli
Lettore. La stessa scheda vista da chi ha il ruolo di lettore: tutto visibile, niente Manutenzione.